Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
IT-Dev
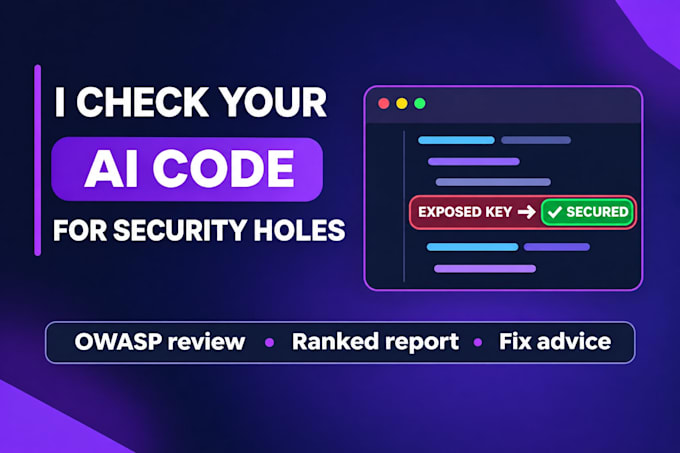
KI-Tools schreiben Code, der funktioniert, aber nicht immer sicher ist. Typische Probleme: API-Schlüssel im Frontend belassen, Datenbanktabellen offen für jeden, fehlende Login-Checks, schwache Eingabeüberprüfung. Ich prüfe deine App auf diese Punkte und sage dir, was du zuerst beheben musst.
Was ich prüfe (basierend auf den OWASP Top 10):
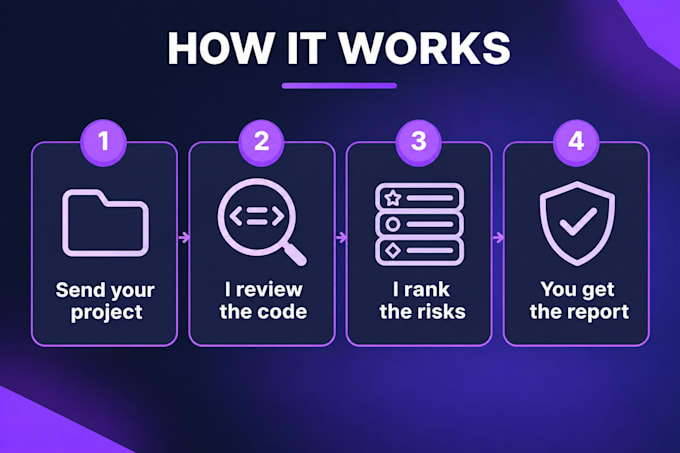
Was du erhältst: ein schriftlicher Bericht, priorisiert nach Risiko, mit einer einfachen Erklärung und einem vorgeschlagenen Fix für jeden Befund. Im höheren Paket wende ich die vereinbarten Korrekturen an.
Dies ist eine Code- und Konfigurationsprüfung, kein Garantie, dass die App sicher ist. Ich prüfe nur Apps, die dir gehören, und ich benötige niemals Produktionspasswörter.
Ich nutze KI-unterstützte Tools in meinem Workflow und überprüfe den gesamten Code selbst vor der Lieferung.
Entwicklungstechnologie:
TypeScript
Expertise:
Code bereinigen
•
Fehlerbehandlung
•
Versionskontrolle