Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Automatische Übersetzung
Eine App mit Lovable, v0, Bolt, Cursor oder ChatGPT gebaut – und jetzt funktioniert sie nicht mehr? Du bist damit nicht allein. Von AI-generierten Code sieht zwar gut aus, bis etwas schiefgeht: Knöpfe reagieren nicht, der Build bricht zusammen, APIs time out, Layouts stürzen auf dem Smartphone ab. Und die KI flickt ihre eigenen Fehler im Kreis.
Ich repariere den echten Code darunter.
Ich bin Enterprise-Entwickler und SANS/GIAC-zertifizierter Analyst (GREM, GCFA, GMON), der täglich mit AI-generierten Codebasen arbeitet – JavaScript/TypeScript, React, Next.js, Python, Node – und ich weiß genau, wo vibe-coded Apps schieflaufen.
Was du bekommst:
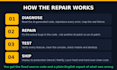
- Fehlerdiagnose bei jedem Problem, nicht nur beim Symptom
- Reale Fixes im Quellcode, kein weiterer AI-Patch
- Saubere Konsole, funktionierende Features, durchlaufende Builds
- Ein Bericht in einfachem Deutsch, was kaputt war und warum
- Der reparierte Quellcode, den du behalten kannst
Ich debugge Produktionssysteme beruflich. Wo die KI rät, bestätige ich es. Wo sie Patches auf Patch legt, stelle ich eine klare Struktur wieder her.
Hast du einen Konsolenfehler, eine im Stack steckende Deployment-Situation oder eine App, die fast funktioniert? Schick sie mir - ich sage dir, was falsch läuft, bevor du bestellst.
SANS Certified Malware Analyst Forensic Expert
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Welche KI-Builder unterstützt du?
Lovable, v0, Bolt, Replit, Base44, Cursor und ChatGPT-generierter Code – jede JavaScript-, TypeScript-, React-, Next.js-, Python- oder Node-App. Wenn sie im Browser läuft oder von GitHub deployed wird, kann ich sie reparieren.
Was, wenn meine App nicht mehr reparabel ist?
Nachdem ich diagnose, sage ich dir ehrlich, was los ist. Die meisten Probleme sind reparierbar – und wenn ein sauberer Rebuild billiger wäre als Patchen, sage ich es dir, bevor du einen Cent ausgibst.
Unterzeichnen Sie NDAs?
Ja. Dein Code, deine Daten und deine Idee bleiben strikt vertraulich.


