Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Sicherheitschecks der Website, Risikoanalysen und Compliance, CISM
Ein Kunde hat einen Sicherheitsfragebogen geschickt, deine Cyber-Versicherung erneuert sich, indem sie fragt, wie du Risiken managst, oder dein Vorstand möchte wissen, wo du stehst. Ich erstelle dir eine datierte, priorisierte Risikoanalyse, die das beantwortet und auf Basis der Informationen und Dokumente, die du teilst, aufgebaut ist.
Was du bekommst:
Wie es funktioniert:
Ausgerichtet auf kleine und mittlere Unternehmen, Kliniken, Fintechs und SaaS-Teams. Ich scanne oder logge mich nie in deine Systeme ein.
Dies ist kein Penetrationstest, keine Zertifizierung oder Rechtsgutachten.
Business-Art:
Start-ups
•
Kleine und mittelständische Unternehmen
Branche:
Cybersicherheit
•
Finanzdienstleistungen
•
Software
Automatische Übersetzung
Testen oder Scannen deine Systeme?
Nein. Die Bewertung basiert auf den Informationen und Belegen, die du lieferst. Ich scanne, teste oder logge mich nicht in deine Systeme ein. Falls ein Penetrationstest sinnvoll wäre, gibt der Bericht an, wo er den größten Mehrwert bietet.
Ist das eine Zertifizierungs- oder Compliance-Prüfung?
Nein. Es ist eine Risikobewertung. Sie kann dir helfen, dich auf ISO 27001, SOC 2 oder eine Kundenerfrage vorzubereiten, aber sie zertifiziert dich nicht oder bescheinigt Rechtskonformität.
Was, wenn wir nicht viel Dokumentation haben?
Das kommt häufig vor. Antworte, was du kannst. Fehlende Informationen werden als Nachweislücke geführt, damit du genau weißt, was du als Nächstes sammeln musst.
Welche Risikomethode verwendest du?
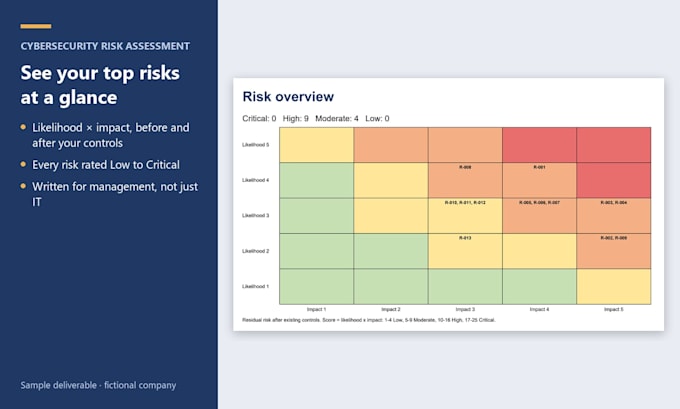
Wahrscheinlichkeit (1-5) x Auswirkung (1-5), vor und nach deinen bestehenden Kontrollen bewertet und als Low, Moderate, High oder Critical eingestuft. Falls du eine genehmigte Risikomethodik hast, nutze ich deine.
Wie wird unsere Information behandelt?
Sie wird nur für deine Bewertung verwendet. Ich nutze KI-gestützte Tools (Anthropic's Claude API), um deine Antworten zu analysieren, und ich prüfe alle Ausgaben selbst. Bitte sende keine Passwörter oder Schlüssel und lass personenbezogene Daten weg, die die Bewertung nicht benötigt.
Kann ich ein Muster sehen?
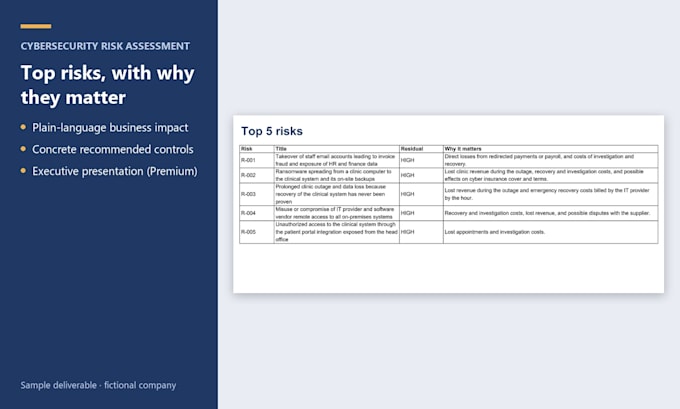
Ja. Die Galerie zeigt Seiten aus einem Musterbericht für ein fiktives Unternehmen. Schreib mir eine Nachricht für den vollständigen Musterbericht.