Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
AIOps, Software, Automatisierungen
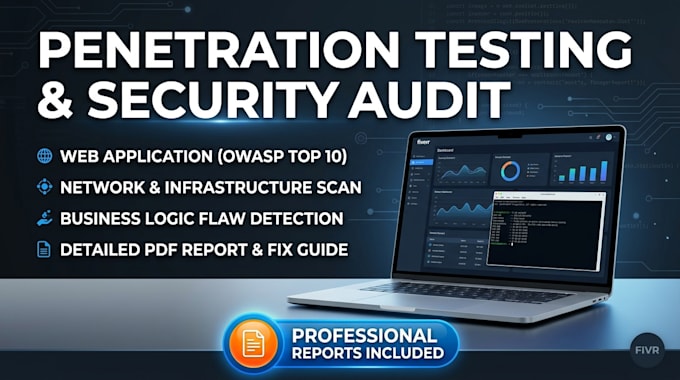
Ist deine Website, App oder dein Netzwerk anfällig für Cyber-Bedrohungen? Sichere deine digitalen Vermögenswerte, bevor Angreifer sie ausnutzen. Ich biete professionelles Penetration Testing, Schwachstellenanalyse und Qualitäts-Audit von Webanwendungen und Netzwerkinfrastrukturen.
Nach Industriestandards (OWASP Top 10) identifiziere ich Sicherheitslücken, operative Bugs und Leistungsengpässe und liefere deinem Team klare Schritte zur schnellen Behebung.
Was ich teste:
Was du bekommst:
Ethisch, vertraulich und vollständig konforme Tests. Bitte nimm vor der Bestellung Kontakt auf, um individuelle Scopes oder Zielangaben zu besprechen. (Genehmigung des Zielbesitzers erforderlich)
Anwendung testen:
Website
Entwicklungstechnologie:
Django
•
Node.js
•
Python
•
SQL
•
Swift
Gerät:
Mac
•
Linux
Automatische Übersetzung
Benötigst du vor der Durchführung eines Penetrationstests eine Genehmigung?
Ja. Ich führe streng ethische Penetrationstests durch. Ich benötige eine Bestätigung, dass du die Ziel-Website/das Zielnetzwerk besitzt oder eine ausdrückliche schriftliche Genehmigung des Eigentümers vor Beginn des Tests hast.
Wird der Penetrationstest zu Ausfallzeiten meiner Live-Website oder meines Servers führen?
Nein. Meine Testmethodik ist nicht destruktiv und sicher für Produktionsumgebungen. Ich führe kontrollierte Tests durch und kann bei Bedarf bestimmte Zeitfenster abstimmen, falls du Tests außerhalb der Nebenzeiten bevorzugst.
Was ist der Unterschied zwischen einem automatisierten Scan und einem manuellen Pentest?
Automatisierte Scans identifizieren schnell bekannte Software-Schwachstellen mit Tools. Ein manueller Pentest geht tiefer – ich simuliere reale Hackertechniken, um Geschäftslogik-Schwachstellen, komplexe Zugriffskontroll-Bugs und verkettete Exploit-Pfade zu entdecken, die Scanner übersehen.
Kannst du mein System nach der Behebung durch mein Entwicklungsteam erneut testen?
Ja! Ein kostenloser Retest-Scan ist im Premium-Paket enthalten, um zu prüfen, ob der Patch des Entwicklers die Schwachstellen tatsächlich behoben hat. Retests können auch als individuelles Gig-Extra hinzugefügt werden.
Bleiben meine Firmendaten und Testinformationen vertraulich?
Absolut. Alle Projektdetails, Zielangaben und Berichtsfindings sind streng vertraulich. Gern unterschreibe ich vor dem Zugriff eine Geheimhaltungsvereinbarung (NDA).
