Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Analyst SIEM EDR
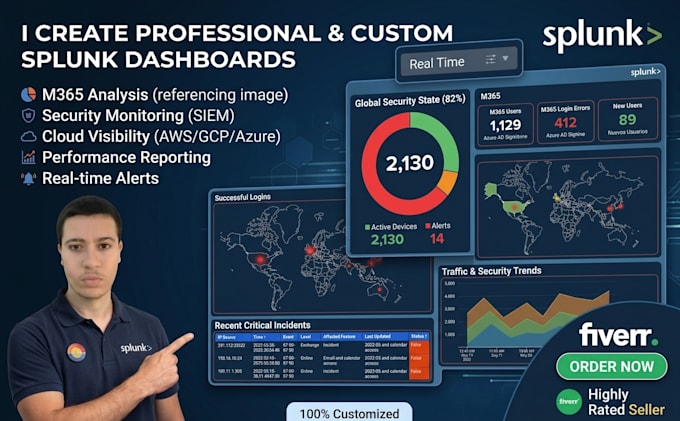
Braucht du Hilfe beim Erstellen sauberer Splunk-Dashboards, beim Schreiben komplexer SPL-Abfragen oder beim Einrichten zuverlässiger Alerts? Willst du verstehen, wie deine Logs funktionieren, und SPL schneller lernen?
Ich bin Spezialist für SIEM & Splunk. Ich helfe Kunden, umsetzbare Erkenntnisse aus ihren Maschinendaten zu gewinnen, Anomalien mit genauen Alerts zu erkennen und Splunk durch klare Erklärungen und strukturierte Dashboards zu meistern.
Was ich anbiete:
- Individuelle interaktive Dashboards: Optisch ansprechende Dashboards mit dynamischen Filtern, Dropdowns, Zeitauswahl und Diagrammen, die auf deine betrieblichen oder sicherheitsrelevanten Bedürfnisse zugeschnitten sind.
- SPL-Abfragen erstellen & optimieren: Abfragen mit Befehlen wie stats, eval, rex, lookup, timechart und transaction entwickeln und Fehler beheben, um schnelle Suchergebnisse zu gewährleisten.
- Alerts & geplante Berichte:* Automatisierte Alerts mit genauen Schwellenwerten einrichten, um Fehlalarme zu minimieren.
- Log-Untersuchung & Analyse: Deine Event-Logs durchforsten, um Fehler, Sicherheitsbedrohungen, Leistungseinbrüche oder Nutzungstrends zu erkennen.
- Splunk & SPL Schulung / Anleitung: Schritt-für-Schritt-Anleitungen, um dir zu zeigen, wie Splunk funktioniert, wie du die UI navigierst und wie du selbstbewusst SPL-Abfragen schreibst.

Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
•
Andere
Betriebssysteme:
Windows
•
Linux
•
Ubuntu
