Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Sri Lanka
78 Aufträge abgeschlossen
Web-Entwickler, Cyber-Security-Spezialist, SEO-Experte : Nithursan
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
Schnelle Antwortzeit
Zeichnet sich durch besonders schnelle Antwortzeit aus.
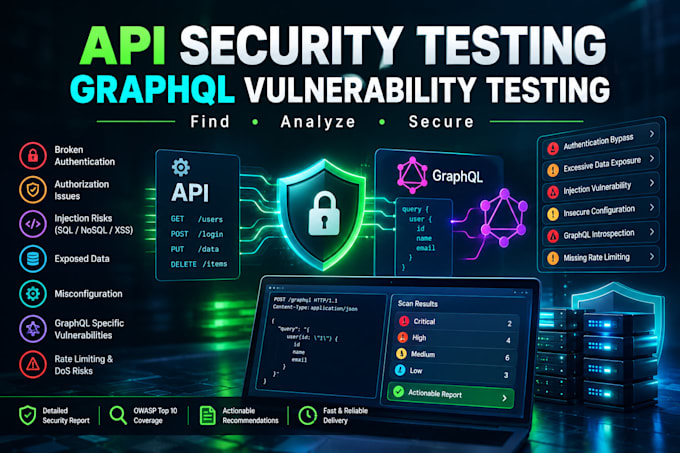
Stellen deine APIs sensible Daten offen? Automatisierte Scanner übersehen die kritischen, mehrstufigen Schwachstellen, die echte Datenpannen verursachen.
Ich biete professionelles, manuelles API-Security- und GraphQL-Penetration-Testing an, um dein Backend gegen fortschrittliche Bedrohungen zu härten. Ich gehe deine Infrastruktur mit einer Bug-Bounty-Mentalität an und finde die kritischen Fehler, die andere übersehen.
Mein Testumfang umfasst:
Was du bekommst:
Warte nicht auf eine Sicherheitslücke. Kontaktiere mich vor der Bestellung, um deinen Zielbereich und deine Tech-Stack zu besprechen.
Anwendung testen:
API
Entwicklungstechnologie:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Android-Mobiltelefon
Automatische Übersetzung
Was benötigst du, um den API-Penetrationstest zu starten?
Ich benötige die API-Dokumentation (Swagger, OpenAPI oder Postman-Collection), eine Liste der Ziel-Endpunkte und gültige Testzugänge mit unterschiedlichen Privilegien.
Testest du speziell GraphQL?
Ja. GraphQL hat einzigartige Angriffspunkte. Ich teste auf Introspection-Leaks, Alias-basierte Rate-Limit-Umgehungen, bösartige Batching-Angriffe und tief verschachtelte Abfragen, die Ressourcen erschöpfen.
Warum ist manuelles Testen besser als automatisierte Scanner?
Automatisierte Scanner übersehen routinemäßig Business-Logic-Fehler und komplexe Broken Object Level Authorization (BOLA/IDOR)-Schwachstellen. Menschliche Tester validieren die Ergebnisse, verstehen die Business-Logic und passen Angriffspfade an.
Was ist im Endergebnis enthalten?
Ein umfassender Schwachstellenbewertungs- und Penetrationstest-Bericht (VAPT) mit CVSS-Schweregradbewertungen, genauen PoC-Schritten und Abhilfemaßnahmen.
Kannst du mein API in einer Produktionsumgebung testen?
Ja, ich verwende kontrollierte, nicht-destruktive Testtechniken unter vereinbarten Rahmenbedingungen. Es wird jedoch dringend empfohlen, in einer dedizierten Staging- oder QA-Umgebung zu testen.
Überprüfst du Datenbank-Injections und clientseitige Schwachstellen?
Ja. Ich teste alle vom Nutzer kontrollierbaren Eingaben gründlich auf Datenbank-Exploitation (SQLi/NoSQLi), komplexe XSS-Regex-Umgehungen und GraphQL-Injection, die die zugrunde liegenden Resolver betrifft.
Wirst du einen Proof of Concept (PoC) für die gefundenen Bugs bereitstellen?
Ja. Jede identifizierte Schwachstelle enthält eine Schritt-für-Schritt-Anleitung zur Reproduktion und maßgeschneiderte Exploit-Payloads, damit dein Entwicklungsteam die Schwachstelle leicht verifizieren kann.
Testest du auf Remote Code Execution (RCE)?
Ja. Die Identifikation kritischer Schwachstellen wie Remote Code Execution ist ein Hauptfokus. Ich analysiere aktiv Endpunkte auf unautorisierte Ausführungspfade und systemische Server-Schwachstellen.
Bietest du einen Re-Test nach Patches an?
Ja. Je nach gewähltem Paket biete ich einen Re-Test an, um zu überprüfen, ob die Sicherheits-Patches deines Teams die gemeldeten Schwachstellen erfolgreich behoben haben.