Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
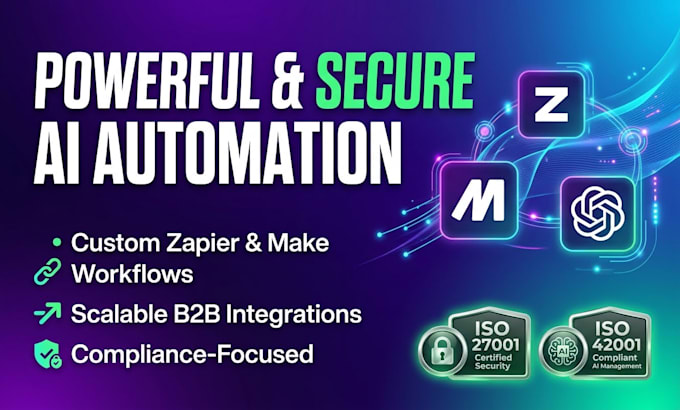
Suchst du nach Möglichkeiten, dein Business mit fortschrittlicher KI-Automatisierung zu skalieren, ohne dein Unternehmen massiven Datenlecks, regulatorischen Geldbußen oder betrieblichen Compliance-Risiken auszusetzen?
Viele Entwickler bauen fragile, offene Verbindungen, über die API-Schlüssel und Kundendaten durchsickern. Ich spezialisiere mich auf die Erstellung von unternehmensfreundlichen, hochsicheren automatisierten Pipelines, die sich vollständig an globale Sicherheitsprotokolle halten.
Was ich anbiete:
Warum dieser Gig?
Jeder automatisierte Schritt, jeder Webhook und jedes Script, das ich schreibe, basiert sorgfältig auf internationalen Informationssicherheits- und KI-Management-System-Prinzipien. So bleiben deine Unternehmensdaten absolut sicher, privat und revisionssicher.
Schreibe mir bitte direkt mit deiner aktuellen Workflow-Designs und Software-Ökosystem, bevor du eine Bestellung aufgibst. Lass uns gemeinsam deine nächste sichere Automatisierung bauen!
Certified ISO 22000, GMP, FSMS Compliance Specialist
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was brauchen Sie von mir, um das Projekt zu starten?
Ich benötige eine klare Gliederung deines aktuellen manuellen Workflows, eine Liste der Anwendungen, die du verbinden möchtest (z. B. CRM, E-Mail, Datenbank) und einen sicheren, temporären Zugriff auf deinen Zapier- oder Make.com-Arbeitsbereich.
Wie stellst du sicher, dass meine Firmendaten während des Setups sicher bleiben?
Ich implementiere strikte Token-Isolierung, verwende Umgebungsvariablen für alle API-Schlüssel und lege eingeschränkte Zugriffsberechtigungen fest. Die Datenverarbeitungswege sind so strukturiert, dass Datenlecks verhindert werden und sie mit gängigen Sicherheitsrahmenwerken der Unternehmen übereinstimmen.