Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Spezialist, Penetrationstests und Sicherheitsüberprüfungen
Ich werde eine vollständige digitale Forensik-Ermittlung an deinem digitalen Beweis durchführen. Ich nutze branchenübliche forensische Tools wie Autopsy und FTK Imager, um gelöschte Dateien wiederherzustellen, Festplattenimages zu analysieren, Browserverläufe zu untersuchen und digitale Artefakte zu extrahieren.
Meine Dienstleistungen umfassen Dateiwiederherstellung, Festplattenabbildung, E-Mail-Forensik, Memory-Forensik, Hex-Dump-Analyse und Browserverlauf-Analyse. Außerdem entwickle ich maßgeschneiderte Python-Skripte und forensische Tools, die auf deine speziellen Fallanforderungen zugeschnitten sind.
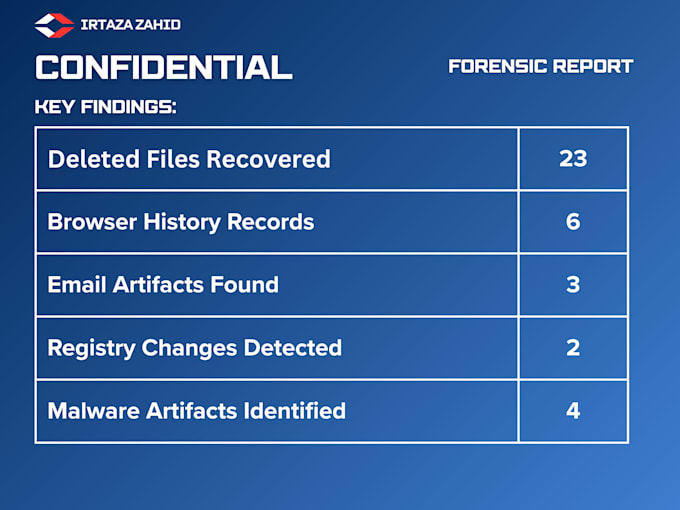
Was du bekommst ist ein professioneller forensischer Bericht mit Zusammenfassung, detaillierten Erkenntnissen, Screenshots und Beweis-Timeline. Für Premium-Kunden stelle ich gerichtsverwertbare Berichte mit Chain of Custody-Dokumentation bereit.
Ich bearbeite alle Fälle mit vollständiger Vertraulichkeit und bin NDA-freundlich. Alle Beweise werden sicher behandelt und nach Lieferung gelöscht.
Egal, ob du ein Student bist, der einen forensischen Bericht für dein Projekt braucht, ein Profi, der einen Vorfall untersucht, oder ein Anwalt, der digitale Beweise für einen Fall benötigt – ich kann dir helfen.
Kontaktiere mich, um deine Bedürfnisse bei der forensischen Ermittlung zu besprechen.


Automatische Übersetzung
F1. Was ist im Basic-Paket enthalten?
Das Basic-Paket umfasst Dateiwiederherstellung, Analyse gelöschter Daten und einen grundlegenden forensischen Bericht mit Erkenntnissen. Es ist ideal für schnelle Datenwiederherstellung und grundlegende forensische Anforderungen.
Q2. Was ist der Unterschied zwischen Standard und Premium?
Standard beinhaltet eine vollständige forensische Untersuchung mit Autopsy und FTK Imager, inklusive detailliertem Bericht und Screenshots. Premium umfasst alles in Standard plus maßgeschneiderte Python-Skripte, Memory-Forensik, E-Mail-Forensik, Hex-Dump-Analyse und einen gerichtsverwertbaren Bericht mit Chain of Custody-Dokumentation.
Q3. Mit welchen Geräten und Daten arbeitest du?
Ich arbeite mit Windows-Systemen, Festplattenimages, Memory-Dumps, E-Mail-Dateien, Browserverläufen und verschiedenen forensischen Dateiformaten. Ich kann Festplatten, SSDs, USB-Laufwerke und Memory-Captures analysieren.
Q4. Sind meine Dateien und Daten sicher und vertraulich?
Ja. Alle Daten werden mit vollständiger Vertraulichkeit behandelt. Ich bin NDA-freundlich und alle Dateien werden sofort nach Lieferung gelöscht. Deine Privatsphäre hat für mich oberste Priorität.
Q5. Baust du maßgeschneiderte forensische Tools?
Ja. Premium umfasst maßgeschneiderte Python-Skripte und forensische Tools für deinen Fall. Ich habe den BitLocker Key Finder, Evidence-Parsing-Skripte, automatisierte Berichte, Registry-Analysen, File Carving und Log-Analyse-Skripte entwickelt. Jedes Tool wird speziell für deinen Fall erstellt, inklusive Quellcode.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

Vereinigte Staaten
Thank you!
200 $-400 $
Preis
1 Tag
Dauer
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
Vereinigte Staaten
Thank you!
200 $-400 $
Preis
1 Tag
Dauer