Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Penetrationstester, DFIR, Cybersicherheitsberater
Sicherheitsalarme bedeuten wenig ohne einen klaren Reaktionsplan.
Ich erstelle professionelle SOC-Incident-Response-Playbooks und Security-Runbooks, die Analysten dabei helfen, Bedrohungen zu untersuchen, fundierte Entscheidungen zu treffen und konsequent zu reagieren.
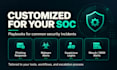
Playbooks, die ich entwickeln kann:
Was dein Playbook enthalten kann:
Warum du mich wählen solltest?
Ich bringe praktische SOC-Erfahrung mit Wazuh, ELK, Threat Intelligence, Malware-Traffic-Untersuchungen und Sicherheitsüberwachung mit.
Was du erhältst:
Bearbeitbare Word- und PDF-Dokumente mit klaren, umsetzbaren Verfahren, zugeschnitten auf deine Anforderungen.
Basis deckt ein Starter-Runbook ab, Standard ein detailliertes Playbook und Premium zwei verwandte Playbooks.
Dies ist technisches Dokumentationsmaterial, kein Live-Incident-Response.
Schreib mir vor der Bestellung, um deine Sicherheitsumgebung zu besprechen.


Dokumenttyp:
Standard Operating Procedures (SOPs)
Branche:
Cybersicherheit
Sprache:
Englisch
•
Urdu
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
Welche Arten von SOC-Playbooks kannst du erstellen?
Ich kann Playbooks für Phishing, Malware-Alerts, Brute-Force-Versuche, verdächtige Logins, Kontenkompromittierung und SIEM- bzw. Firewall-Alerts erstellen. Andere Incidentszenarien können vor der Bestellung besprochen werden.
Kannst du Playbooks für Wazuh oder andere SIEM-Tools anpassen?
Ja. Ich passe Verfahren auf Wazuh, ELK und andere Sicherheitsplattformen an, wobei ich deine bereitgestellten Alarmbeispiele, Logquellen und betrieblichen Anforderungen nutze.
Was erhalte ich mit meiner Bestellung?
Du erhältst ein editierbares Word-Dokument und ein PDF mit den in deinem Paket enthaltenen Verfahren. Standard- und Premium-Pakete beinhalten außerdem Ablaufdiagramme und unterstützende Referenzen.
Brauche ich Zugriff auf meine Systeme?
Nein. Ich erstelle die Dokumentation basierend auf deinen Anforderungen, bestehenden Verfahren und bereinigten Alarmbeispielen. Direkter Zugriff auf Produktionssysteme ist nicht erforderlich.
Kannst du eine komplette Playbook-Sammlung für mein SOC-Team erstellen?
Ja. Ich kann mehrere incident-spezifische Playbooks über ein individuelles Angebot entwickeln. Kontaktiere mich mit deinen Incident-Szenarien, Sicherheitswerkzeugen und Dokumentationsanforderungen für ein maßgeschneidertes Angebot.


