Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Experte für Devops und Mobile-Entwicklung
Suchst du eine sichere, skalierbare und zuverlässige AWS-Cloud-Infrastruktur für deine Anwendung?
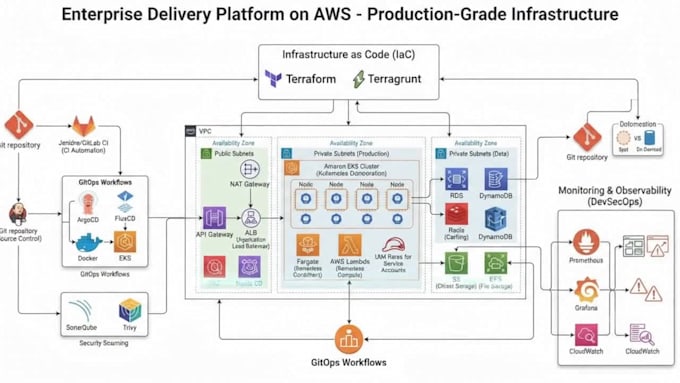
Ich werde deine AWS-Infrastruktur mit Terraform und Terragrunt aufbauen und automatisieren, nach modernen DevOps- und AWS-Best-Practices. Vom einfachen Cloud-Umfeld bis hin zu einer voll produktionsbereiten Architektur kann ich die Infrastruktur entsprechend deinen Projektanforderungen entwerfen und bereitstellen.
Zu meinen Services gehören VPC und Netzwerk, EC2, Lambda, EKS, ECS, RDS, S3, CloudFront, IAM, Auto Scaling, Route 53, CloudWatch und mehr.
Ich kann auch CI/CD-Pipelines mit GitHub Actions implementieren, Multi-Environment-Infrastruktur, Sicherheitskonfigurationen, Backups, Disaster Recovery und AWS-Kostenoptimierung.
Was du bekommst:
Sichere AWS-Cloud-Infrastruktur
Terraform & Terragrunt Infrastructure as Code
3-Schicht AWS-Architektur
VPC, Netzwerk & Sicherheitskonfiguration
EC2, Lambda, EKS oder ECS
RDS, S3 & CloudFront
CI/CD-Pipeline-Automatisierung
Entwicklungs-, Staging- & Produktionsumgebungen
Backup & Disaster Recovery
AWS-Kostenoptimierung
Mein Fokus liegt auf dem Aufbau sicherer, skalierbarer, automatisierter und wartbarer Infrastruktur, die für reale Anwendungen konzipiert ist.
Bitte kontaktiere mich vor der Bestellung, damit ich deine Anforderungen verstehen kann


Tools:
Docker
•
GitLab
•
GitHub
•
BitBucket
•
CloudFormation
Framework:
Terraform
•
Pulumi
Programmiersprache:
Bash
•
Python
•
PowerShell
Expertise:
Debuggen
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Welche AWS-Dienste kannst du konfigurieren?
Ich kann Dienste wie VPC, EC2, Lambda, EKS, ECS, RDS, S3, CloudFront, Route 53, IAM, Auto Scaling, NAT Gateway und CloudWatch konfigurieren, je nach Projektanforderungen.
Stellst du Terraform- und Terragrunt-Code bereit?
Ja. Ich liefere sauberen, wiederverwendbaren und wartbaren Terraform/Terragrunt Infrastructure as Code entsprechend dem gewählten Paket.
Kannst du eine 3-Schicht AWS-Architektur bauen?
Ja. Ich kann eine sichere 3-Schicht-Architektur mit öffentlichen, privaten Anwendungs- und privaten Datenbankschichten inklusive geeigneter Netzwerk- und Sicherheitskontrollen erstellen.
Kannst du EKS oder ECS einrichten?
Ja. Amazon EKS oder ECS kann im Rahmen des Standard- oder Premium-Pakets konfiguriert werden.
Kannst du CI/CD-Pipelines erstellen?
Ja. Ich kann GitHub Actions, Bitbucket, GitLab CI/CD-Pipelines konfigurieren, um Infrastruktur- und Anwendungsbereitstellungen zu automatisieren.
Kannst du Entwicklungs-, Staging- und Produktionsumgebungen konfigurieren?
Ja. Das Premium-Paket kann mehrere Umgebungen umfassen, die mit Terraform und Terragrunt verwaltet werden.
Kannst du meine AWS-Infrastruktur sichern?
Ja. Ich kann die besten Sicherheitspraktiken von AWS umsetzen, inklusive IAM-Rollen und -Richtlinien, Sicherheitsgruppen, privaten Subnets, Netzwerkkontrollen und Least-Privilege-Zugriff.
Kannst du mit meiner bestehenden AWS-Infrastruktur arbeiten?
Ja. Ich kann bestehende AWS-Infrastruktur und Terraform/Terragrunt-Konfigurationen überprüfen, Fehler beheben, modifizieren oder verbessern.
Muss ich AWS-Zugangsdaten bereitstellen?
Du solltest deine AWS-Root-Account-Zugangsdaten niemals teilen. Ich kann mit einem geeigneten IAM-Benutzer oder -Rolle mit den erforderlichen Berechtigungen arbeiten oder dich sicher durch die Einrichtung führen.
Soll ich Sie kontaktieren, bevor Sie eine Bestellung aufgeben?
Ja. Bitte kontaktiere mich vor der Bestellung, damit ich deine Anforderungen prüfen, den Umfang bestätigen und das passende Paket empfehlen kann.