Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
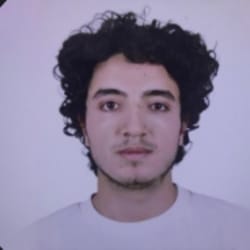
AUF AUDIT VORBEREITETE SOC 2- & ISO 27001-SICHERHEITSRICHTLINIEN
Prüfer und GRC-Plattformen wie Vanta, Drata und Secureframe benötigen dokumentierte Sicherheitsrichtlinien. Ich schreibe sie, vollständig auf dein Unternehmen, deine Tech-Stack und den Prüfungsumfang zugeschnitten.
WAS DU BEKOMMST:
Sicherheitsrichtlinien, die den SOC 2 Trust Services Criteria (CC1 bis CC9) zugeordnet sind und mit den Controls in ISO 27001:2022 Anhang A abgestimmt sind. Jede Richtlinie ist individuell auf dein Business zugeschnitten, kein generisches Template.
MIT WEM ICH ARBEITE:
SaaS-Startups, die sich auf ihre erste Prüfung vorbereiten. Unternehmen, die Compliance-Lücken schließen, die ihr Prüfer aufgedeckt hat. Gründer, deren Unternehmenskunden nach Sicherheitsdokumentation fragen.
Fokussierte Spezialisierung auf Richtlinienentwicklung bedeutet schnellere Bearbeitung und bessere Preise. Die Richtlinien sind in einfachem Englisch geschrieben, damit dein Team sie wirklich liest und befolgt. Auf Wunsch wird vor der Überprüfung sensibler Daten eine NDA unterschrieben.
Bitte schreibe mir vor der Bestellung, um Umfang und Zeitplan für deine spezifischen Prüfungsziele zu bestätigen.
HINWEIS ZUM UMFANG: Dieser Service umfasst nur die Erstellung von Richtlinien- und ISMS-Dokumentationen. Ich biete keine Prüfungsberatung, Kontrollimplementierung oder Zertifizierungen an.
Cybersecurity Specialist and IT Auditor ISO 27001 and SOC 2
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Bietest du vollständige SOC 2- oder ISO 27001-Beratung und Zertifizierung an?
Nein. Mein Service konzentriert sich ausschließlich auf die Erstellung von Richtlinien- und ISMS-Dokumentationen. Ich biete keine Prüfungsberatung, Kontrollimplementierung, Gap-Remediation oder Zertifizierungen an. Abschlussprüfungen werden von akkreditierten Firmen durchgeführt.
Sind das generische Templates oder vollständig auf mein Business zugeschnitten?
Vollständig angepasst. Nach deiner Bestellung sende ich ein kurzes Intake-Formular, das deine Tech-Stack, Teamgröße, Cloud-Anbieter, Datentypen und den Prüfungsumfang abdeckt. Jede Richtlinie spiegelt deine tatsächliche Umgebung wider. Ich verkaufe keine generischen Templates, die du online finden kannst.
Welche Informationen benötigen Sie von mir, um zu beginnen?
Nach der Bestellung sende ich ein strukturiertes Intake-Formular: Firmenname und Branche, genutzte Cloud- und SaaS-Tools, Teamgröße, Datensensitivität, Ziel-Framework (SOC 2 Typ 1 oder 2, ISO 27001:2022) und Prüfungszeitraum. Die meisten Kunden füllen es in 15 Minuten aus. Ich beginne sofort mit dem Entwurf.