Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
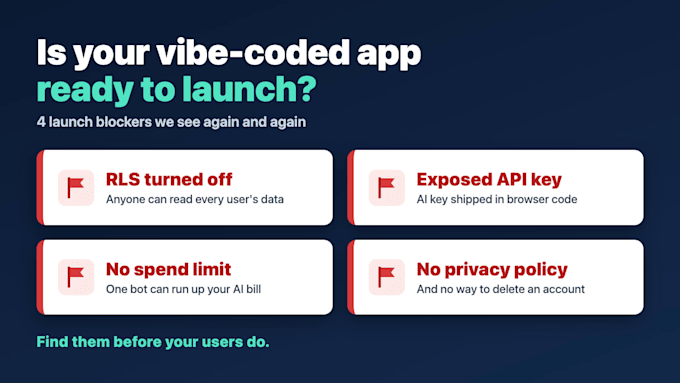
Hast du deine App mit Lovable, Bolt, Replit, v0, Cursor oder Claude Code gebaut? KI bringt dich zwar schnell zum Launch, übersieht aber oft, was später weh tut: ein exponierter API-Schlüssel, eine Supabase-Tabelle, die jeder lesen kann, keine Kostenobergrenze für KI, fehlende Privacy-Seiten. Ich finde sie, bevor deine Nutzer oder eine überraschende Rechnung kommen.
Mein Launch-Audit mit über 60 Punkten umfasst:
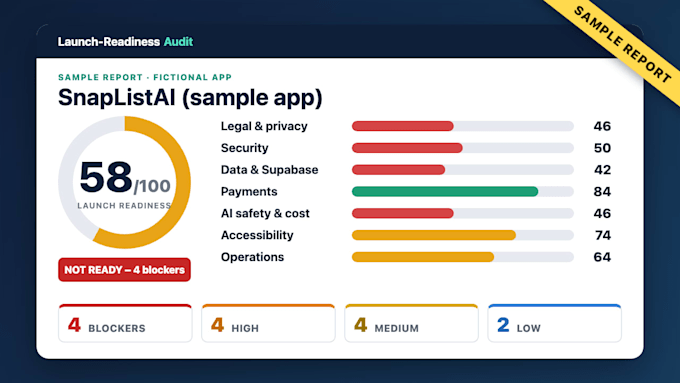
Du erhältst einen bewerteteten Launch-Readiness-Report: Startbarrieren zuerst, jede Issue gewichtet, und exakte Fix-Schritte, die du direkt in dein AI-Coding-Tool copy-pasten kannst. Premium beinhaltet eine erneute Prüfung nach deinen Fixes.
Keine Rechtsberatung. Nur-Leselesezugriff: Ich greife niemals ohne schriftliche Erlaubnis auf deine App zu, lade mich nicht ein oder logge mich ein. AI-unterstützte Checkliste plus manuelle Prüfung; ich prüfe jeden Report selbst.
Thumbnail Designer and AI Search Audits
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Hiegst du Zugriff auf meinen Code oder meine Konten?
Nein, niemals. Der Basic-Scan nutzt nur deine öffentliche Website. Für das vollständige Audit kannst du optional einen Read-Only-Code-Link (GitHub-Einladung oder Zip) teilen, damit ich mir Schlüssel, Datenbankregeln und Autorisierung genauer anschaue. Übermittle mir niemals Passwörter oder Live-Secret-Keys.
Bringt das mein App rechtlich in Ordnung?
Es kommt dir deutlich näher, aber kein Audit kann Garantie geben. Ich zeige dir fehlende Seiten, riskante Datenpraktiken und Sicherheitslücken und erkläre, was jede Regel normalerweise erwartet. Bitte lasse die finale rechtliche Formulierung (Datenschutzerklärung, AGB, Kinder-Datenschutz) von einem Anwalt prüfen. Das ist keine Rechtsberatung.
Welche Tools und Stacks überprüfst du?
Jede öffentliche Website oder Web-App. Besonders vertraut bin ich mit Apps, die in Lovable, Bolt, Replit, v0, Cursor und Claude Code auf Next.js oder React mit Supabase, Firebase, Stripe und OpenAI- oder Anthropic-APIs gebaut wurden. Native Mobile Apps bekommen die Web-, Privatsphäre- und Backend-Checks sowie eine App-Store-Bereitschaftsliste.
Wie sieht der Bericht aus und wie nutze ich ihn?
Ein PDF mit einer Gesamtnote für Launch-Readiness, einer Note pro Bereich, deine Startblocker zuerst und dann jede Feststellung hoch, mittel oder gering gewichtet mit Begründung und exakten Fix-Schritten. Jeder Fixtext ist so formuliert, dass du ihn direkt in dein AI-Coding-Tool einfügen kannst. Siehe Beispielbericht in meiner Galerie.