Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Red Blue Team, DFIR-Bedrohungsjagd
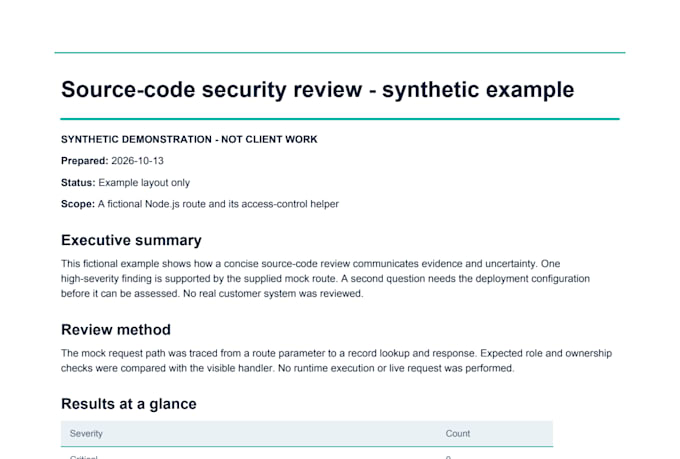
Ich prüfe vom Käufer genehmigten Python- und Node.js/TypeScript-Backend-Code auf Sicherheitsprobleme. Ich verfolge vereinbarte Pfade durch Authentifizierung, Autorisierung, Eingabe-Verarbeitung, Offenlegung sensibler Daten, Abhängigkeits-Manifesten und Umgang mit Geheimnissen. Du erhältst einen priorisierten Bericht mit betroffenen Dateien und Zeilen, realistischen Voraussetzungen, Auswirkungen und praktikablen Korrekturen, plus eine 30-minütige Walkthrough-Session. Scanner-Leads werden untersucht; offene Bedenken werden separat gekennzeichnet.
Dies ist eine zeitlich begrenzte statische Überprüfung deiner gelieferten Revision, kein Penetrationstest, kein Compliance-Zertifikat und keine Garantie. Keine Live-Systeme werden angegriffen. Entferne aktive Secrets und unnötige persönliche Daten. Stelle eine extrahierte Quell-Snapshot- und Commit/Archive-Hash, genaue Pfade, Rollen und Vertrauensgrenzen sowie eine schriftliche Autorisierung bereit. Ausgewählte Quellmengen: Basic 800 Zeilen/1 Flow, Standard 2.500/2 Flows, Premium 5.000/3 Flows. Repository-Maximalwerte: bis zu 15.000 Quellzeilen, 1.000 akzeptierte Textdateien, 25 MB akzeptierter Text. Eine Revision deckt sachliche Korrekturen am selben Stand ab; neuer Code oder Korrekturen benötigen ein individuelles Angebot. Nachricht vor dem Auftrag für ungewöhnlichen Umfang.

Entwicklungstechnologie:
Python
Expertise:
Fehlerbehandlung
•
Einheitstests
•
Andere
Automatische Übersetzung
Welche Codes prüfst du?
Python- und Node.js JavaScript- oder TypeScript-Backend-Anwendungen. Die ausgewählten Pfade müssen in dein Paketlimit passen. Frage vor dem Auftrag nach weiteren Sprachen, mobilen Apps, Infrastruktur oder großen Monorepos.
Wirst du meine App ausführen oder meine Produktionsseite scannen?
Nein. Das Standard-Gig ist eine statische Quellcode-Überprüfung. Jede isolierte Testung erfordert einen separat vereinbarten Umfang und eine sichere Umgebung. Live-Tests benötigen eine separate schriftliche Autorisierung mit Nennung des Ziels, der Methoden und des Zeitfensters.
Was deckt die enthaltene Revision ab?
Eine Runde sachliche Korrekturen oder Klarstellungen zum gelieferten Bericht on derselben Quellrevision. Neuer Code, neue Pfade, Korrekturen und erneute Tests erfordern eine weitere Bestellung oder ein individuelles Angebot.
Kannst du gefundene Probleme in der Überprüfung beheben?
Ja, durch ein separates individuelles Angebot, nachdem wir eine Findings vereinbart haben. Ein fokussierter Patch mit sinnvollem Regressionstest beginnt bei 250 USD und umfasst 3 Tage; ein fokussierter Retest einer Korrektur beginnt bei 100 USD und umfasst 2 Tage. Größere Änderungen benötigen ein Angebot.
Wirst du meinen Code privat halten?
Ja. Ich halte gelieferte Dateien in einem isolierten lokalen Bestellordner und veröffentliche Code oder Portfolioausschnitte nicht ohne deine schriftliche Genehmigung. Entferne Live-Secrets und unnötige persönliche Daten, bevor du die Snapshot-Datei sendest. KI-unterstützte Quellcode-Analyse ist optional.
Garantierst du, dass mein Code keine Sicherheitslücken hat?
Nein. Dies ist eine zeitlich begrenzte Überprüfung des vereinbarten Revision und Pfade. Der Bericht erklärt, was geprüft wurde, was ausgeschlossen wurde und welche Bedenken zusätzliche Beweise oder Tests benötigen.