Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Automatische Übersetzung
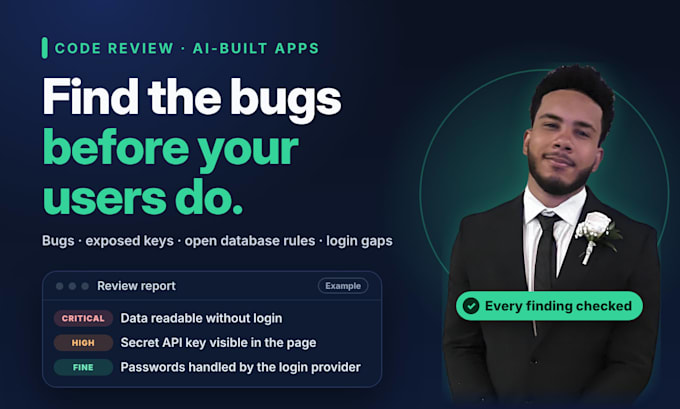
Du hast eine App mit Lovable, Bolt, Cursor, Replit oder Claude Code gebaut und sie funktioniert, meist. Bevor reale Nutzer sie anfassen, findest du heraus, was im Code versteckt ist.
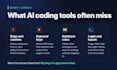
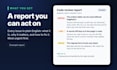
Was du bekommst
- Eine gereihte Liste von Bugs und riskantem Code, zuerst am dringlichsten
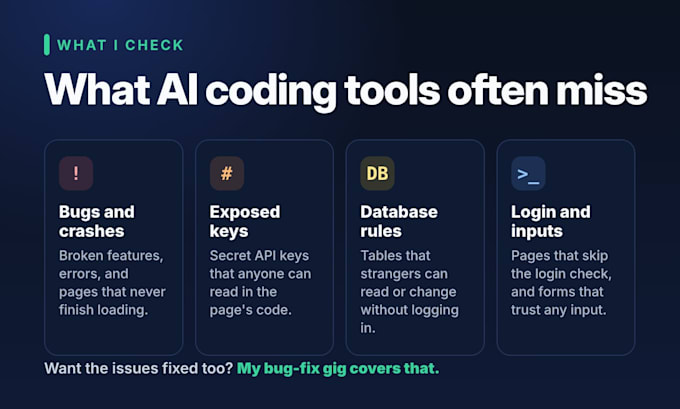
- Sicherheitsgrundlagen geprüft: exponierte Schlüssel, fehlende Login-Checks, unsichere Eingaben und offene Datenbankregeln wie Supabase RLS
- Eine einfache Erläuterung zu jedem Problem: was es ist, warum es wichtig ist, wie man es behebt
- Eine kurze Liste, was in Ordnung ist und unberührt bleiben kann
So arbeite ich
Ich bin Informatik-Student und arbeite mit Claude Code, einem KI-Coding-Agenten. Ich lese den Code, führe ihn dort aus, wo ich kann, und prüfe jede Fundstelle selbst, bevor sie in den Bericht kommt.
Was ich von dir brauche
- Den Code (GitHub-Einladung oder Zip-Datei)
- Was die App tun soll
- Keine Live-Passwörter oder Zahlungs-Keys, bitte
Was dies nicht ist
Dies ist eine Code-Review, kein zertifizierter Security-Audit oder Penetrationstest. Wenn du willst, dass die Probleme behoben werden, deckt mein Bug-Fix-Gig das ab.
CE student who fixes AI built apps
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Ist das ein Penetrationstest oder eine Sicherheitszertifizierung?
Nein. Ich lese deinen Code und prüfe ihn auf typische Bugs und Sicherheitsfehler, und berichte dann, was ich finde. Es ist kein Penetrationstest oder eine Zertifizierung, und kein Review kann versprechen, dass eine App null Probleme hat.
Wirst du die Probleme auch beheben?
Dieses Gig ist die Review und der Bericht. Wenn du willst, dass die Probleme behoben werden, bestelle mein Bug-Fix-Gig oder frage mich nach einem individuellen Angebot, sobald du den Bericht hast.
Prüfst du Supabase RLS und exponierte Keys?
Ja. Ich prüfe, dass Tabellen nicht von Fremden gelesen werden können, dass Nutzer nur ihre eigenen Zeilen sehen können und dass keine geheimen Keys im Frontend-Code liegen, wo jeder sie finden könnte.
Verwendest du KI, um die Arbeit zu erledigen?
Ja. Ich arbeite mit Claude Code, einem KI-Coding-Agenten, um den Code zu lesen und zu testen. Jede Fundstelle prüfe ich selbst, bevor sie in deinem Bericht steht. Wenn du eine Prüfung ohne KI willst, sag mir vor der Bestellung Bescheid.
Ist mein Code sicher?
Ich verwende deinen Code nur für diese Order und lösche meine Kopie nach der Lieferung. Claude Code, das KI-Tool, mit dem ich arbeite, liest den Code. Sende bitte nur Test-Logins und nie Live-Passwörter oder Zahlungs-Keys.
Soll ich Ihnen vor der Bestellung eine Nachricht senden?
Ja, falls du dir nicht sicher bist, welches Paket passt. Sag mir grob, wie viele Dateien die App hat und was sie tut, dann verweise ich dich vor der Bezahlung auf das passende Paket.
Wirst du meine Live-App oder Datenbank ändern?
Nein. Ich prüfe eine Kopie deines Codes und verwende nur die Testlogins, die du mir gibst. Ich ändere nicht deine Live-App, deine Daten oder deine Einstellungen. Wenn du die Probleme beheben willst, ist das eine separate Bestellung.
Lovable hat bereits einen Sicherheitscheck. Warum eine Prüfung beauftragen?
Lovables Scan ist ein guter erster Check, und Lovable sagt, dass er nicht garantieren kann, dass eine App zu 100% sicher ist. Ich lese die Regeln, die deine App tatsächlich verwendet, und prüfe, dass ein User die Daten eines anderen Nutzers nicht sehen kann, sowie Schlüssel im Frontend-Code und ungeschützte Funktionen.