Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Unordentliche Geschäftsprozesse in saubere interne Tools verwandeln
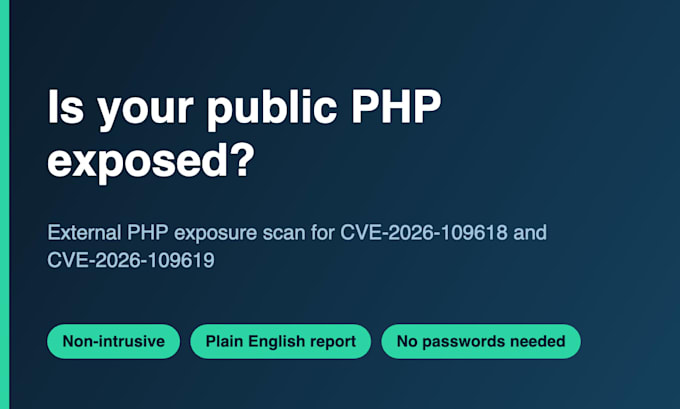
Der NCSC hat gewarnt, dass jede Organisation, die PHP verwendet, von CVE-2026-109618 und CVE-2026-109619 betroffen sein könnte, und empfiehlt, mit internetexponierten Systemen zu beginnen. Dieser Service findet dein öffentliches PHP.
Was ich mache:
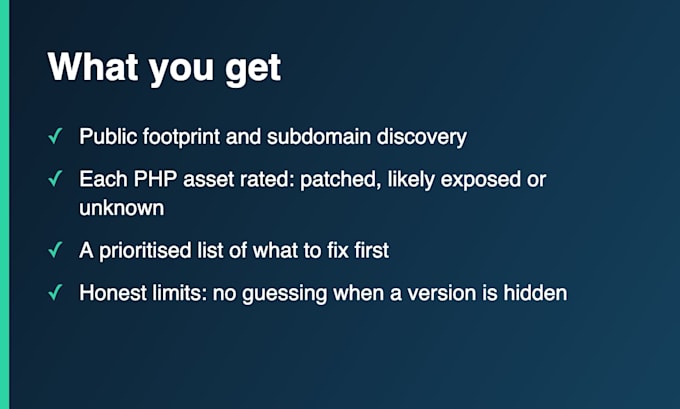
- Von den Domains, die du mir gibst, deinen öffentlichen Fußabdruck ermitteln, einschließlich vergessener Staging- und alter Marketing-Seiten
- Herausfinden, welche Assets PHP verwenden und, wo sichtbar, welche Version und welche Webserver-Konfiguration
- Gegen die gepatchten Releases vergleichen
- Jedes Asset bewerten: bestätigt gepatcht, wahrscheinlich exponiert oder unbekannt
- Eine einfache, inhaltlich priorisierte Liste dessen liefern, was zuerst behoben werden muss
Dies ist ein nicht-invasiver Scan. Ich prüfe nur Versionen und Konfiguration. Ich versuche nicht, die Schwachstelle auszunutzen, und ich bringe deine Seite nicht runter.
Eine ehrliche Grenze: Viele Server verstecken ihre PHP-Version, und Linux-Distributionen patchen oft, ohne die Versionsnummer zu ändern. Einige Ergebnisse werden „unbekannt“ oder „am Server zu bestätigen“ sein, und ich sage es ehrlich statt zu raten. Mein internes Bestandsverzeichnis-Gig liefert eindeutige Antworten.
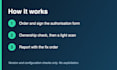
Bevor ich starte, brauche ich ein unterschriebenes Autorisationsformular und einen Nachweis, dass du die Domains kontrollierst. Das schützt uns beide. Das Formular schicke ich dir nach deiner Bestellung. Ich teste nur, was du besitzt oder kontrollierst.
Server:
Apache HTTP
•
Virtueller privater Server
•
Nginx
Betriebssysteme:
Linux
•
Unix
Automatische Übersetzung
Wird der Scan meine Seite runterfahren?
Es ist so konzipiert, dass es das nicht tut. Ich sende leichte Anfragen in einem von uns vereinbarten Fenster und versuche nie, die Schwachstelle auszulösen.
Kannst du Seiten scannen, die von jemand anderem gehostet werden?
Nur die Teile, die du kontrollierst. Die Infrastruktur deines Hosters braucht die Erlaubnis des Hosts, daher liste ich diese als „Provider fragen“ auf.
Testest du, ob die Schwachstelle ausgenutzt werden kann?
Nein, absichtlich nicht. Das Auslösen könnte einen Live-Server abstürzen. Ich prüfe nur Versionen und Konfiguration.
Warum sagen manche Ergebnisse „unbekannt“?
Server verstecken oft ihre PHP-Version, und Linux-Distributionen patchen backports, ohne sie zu ändern. Das berichte ich ehrlich statt zu raten.
Brauchst du Passwörter oder Admin-Zugang?
Nein. Der externe Scan benötigt nur deine Domains, beliebige IP-Bereiche und ein unterschriebenes Autorisationsformular.
Reparierst du, was du findest?
Nicht in diesem Gig. Mein "update PHP"-Gig deckt Patchen ab, und du kannst ihn separat bestellen.