Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Deine Manifeste sind wahrscheinlich in Ordnung. Was meistens nicht eingestellt ist, sind die drei Kontrollen, die niemand umgesetzt hat: keine default-deny Netzwerkrichtlinie, RBAC weiter als es aussieht, und Secrets, die als Klartext-Umgebungsvariablen ankommen.
Ich überprüfe Kubernetes-Manifeste und Helm-Charts genau auf diese Art von Lücken und liefere dir dann das YAML, das sie schließt.
Was ich prüfe:
- NetworkPolicy-Abdeckung, default-deny, Egress-Regeln
- RBAC Wildcards, Cluster-Admin-Bindings, automatisch eingemountete Service-Account-Tokens
- Pod-Sicherheitskontext: privilegiert, hostPath, hostNetwork, Capabilities, runAsNonRoot, readOnlyRootFilesystem
- Ressourcenlimits und Secret-Handling
- Image-Ursprung: festgelegte Digests vs. floating tags
- Admission Control, Ingress und TLS
Was du bekommst:
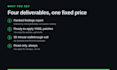
- Ein Ranglistenbericht mit Erkenntnissen, sortiert nach tatsächlicher Ausnutzbarkeit, nicht nach Scanner-Schweregrad
- Bereits anwendbare YAML-Patches
- Ein 30-minütiges Gespräch, um die Erkenntnisse durchzugehen
Ich brauche keinen Zugriff auf deinen Cluster. Die Manifeste reichen aus. Immer nur Lesezugriff: Ich sende dir die Patches, du wendest sie an.
Ich habe fünf zusammengeführte Pull Requests in Kubescapes Helm-Charts, inklusive Keys, die ihre Templates lesen, obwohl sie in values.yaml nie deklariert wurden.
Cloud-Provider:
Google Cloud Platform
Expertise:
Konfiguration
•
Andere
Automatische Übersetzung
Brauche ich Zugriff auf meinen Kubernetes-Cluster?
Nein. In fast allen Fällen reichen die Manifeste, das Helm-Chart oder das gerenderte YAML aus. Wenn du eine Live-Lesung möchtest, ist eine temporäre Read-only kubeconfig für einen Teil der Überprüfung in Ordnung, aber es ist nie erforderlich und ich werde keinen Schreibzugriff verlangen.
Ist das ein Penetrationstest?
Nein. Das ist eine Konfigurationsüberprüfung. Ich versuche nichts auszunutzen und teste deine Anwendung nicht. Wenn du einen Penetrationstest brauchst, beauftrage einen Pen-Tester. Das ist die darunterliegende Ebene.
Was genau bekomme ich?
Einen Ranglistenbericht, in dem jede Erkenntnis beschreibt, was falsch ist, warum es wichtig ist und in welcher Datei und Zeile es liegt. Plus das YAML, das es behebt, einsatzbereit. Und ein 30-minütiges Gespräch auf Standard- und höherem Niveau.
Was, wenn du nichts findest?
Dann bekommst du trotzdem den Bericht, in dem aufgelistet ist, was überprüft wurde und was kontrolliert wurde, plus eventuelles Rest-Risiko, das du bewusst akzeptierst. Kein Ergebnis ist ein echtes Resultat, keine Rückerstattungsgespräch, und du behältst die dokumentierten Beweise auf jeden Fall.
Wirst du etwas in meinem Cluster ändern?
Niemals. Ich bin standardmäßig nur Lesend und nehme keine Änderungen an deiner Infrastruktur, deiner Statusdatei oder deinem Cloud-Konto vor. Du bekommst die Patches und entscheidest, was übernommen wird.
Welche Tools benutzt du tatsächlich?
Checkov und Trivy für den mechanischen Durchlauf, Gitleaks für Secrets, Conftest für Policies, Kubescape für Kubernetes-Posture, und dann eine manuelle Überprüfung der Manifeste, wo die interessanten Erkenntnisse herkommen. Scanner-Ausgaben allein sind keine Überprüfung.
Unterstützt du EKS und AKS oder nur GKE?
Die Manifestebene ist überall gleich, daher sind EKS und AKS für diese Überprüfung geeignet. Meine tiefste Erfahrung und meine Zertifizierung sind GCP, und ich sage dir ehrlich, wenn deine Frage außerhalb dessen liegt, was ich belegen kann.
Wie unterscheidet sich das von einem Scanner, den ich selbst laufen lasse?
Ein Scanner zeigt dir, wie die gerenderte Ausgabe aussieht. Er kann dir nicht sagen, dass eine Sicherheitskontrolle nie deklariert wurde, was das Versagen ist, das ich immer wieder finde: Die Vorlage liest einen Schlüssel, die README dokumentiert ihn, und values.yaml zeigt ihn nie an.
Kannst du eine NDA unterschreiben?
Ja. Schick mir deine, oder frage, und ich verwende eine standardmäßige gegenseitige NDA. Ich halte deine Manifeste aus jeder öffentlichen Fallstudie heraus, und ich werde dich ohne schriftliche Erlaubnis nirgendwo nennen.
Warum sollte ich einem neuen Verkäufer vertrauen?
Überprüfe die Arbeit statt der Bewertungen. Beiträge in Kubescapes Helm-Charts sind öffentlich und verlinkbar. Wenn der Erkenntnisbericht sein Geld nicht wert ist, sag es und ich werde es beheben.


