Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Web-App- und API-Penetrationstester für SaaS und KI-Produkte
Anwendung testen:
API
Entwicklungstechnologie:
Go
•
Java
•
Node.js
•
PHP
•
Python
Gerät:
PC
•
Mac
•
Linux
Automatische Übersetzung
Ist das ein manueller Pentest oder nur ein automatisierter Scan?
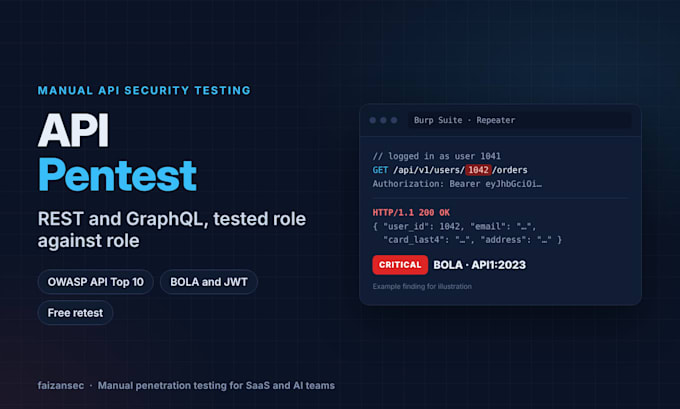
Manuell. Ich starte einen Scan nur, um die Angriffsfläche abzubilden, teste dann jede Rolle und jeden Fluss von Hand in Burp Suite. Scanner übersehen Zugriffskontrolle und Geschäftslogik-Schwachstellen – die Feststellungen, die für SaaS-Apps am wichtigsten sind.
Wird beim Test meine App beschädigt oder werden reale Nutzer beeinträchtigt?
Ich vermeide standardmäßig zerstörerische Tests und führe niemals DoS-Angriffe durch. Staging ist bevorzugt. Wenn du nur Produktion hast, vereinbaren wir ein Testfenster und drosseln den Verkehr.
Wird dieser Bericht meinen SOC 2- oder ISO-27001-Auditor zufriedenstellen?
Die meisten Auditoren akzeptieren einen unabhängigen Pentest-Bericht mit Umfang, Methode, Feststellungen und Retest-Ergebnissen, und genau das bekommst du. Ich bin keine Audit-Firma und stelle keine Zertifikate aus, also kläre den Umfang zuerst mit deinem Auditor.
Was brauchst du von mir, um anzufangen?
Schriftliche Bestätigung, dass du Eigentümer bist oder die Testberechtigung hast, die Ziel-URL oder API-Dokumentation, ein Testkonto pro Rolle und alles, was außerhalb des Umfangs liegt. Das Anforderungsformular verlangt davon alles.
Brauche ich meinen Quellcode?
Nein. Das ist ein Grey-Box-Test mit Testkonten. Wenn du auch eine Code-Ebene-Sicherheitsüberprüfung willst, schreibe mir für ein individuelles Angebot.
Was, wenn du nichts Ernsthaftes findest?
Du bekommst trotzdem einen vollständigen Bericht: Was getestet wurde, wie und Beweise, dass jede Kontrolle funktioniert hat. Diese Dokumentation fordern Kunden und Auditoren.
Ist die Nachprüfung wirklich kostenlos?
Ja, 14 Tage bei Basic und 30 Tage bei Standard und Premium. Ich prüfe jeden Fix und aktualisiere den Bericht, um zu zeigen, was geschlossen wurde.
Werden meine Daten vertraulich behandelt?
Ja. Testdaten bleiben auf meinem verschlüsselten Rechner und werden 30 Tage nach Lieferung gelöscht. Feststellungen werden nie geteilt, und ich unterschreibe dein NDA auf Wunsch.
Wie zählst du Endpoints?
Jede Methoden- und Pfad-Kombination ist ein Endpunkt, daher entsprechen GET und POST auf demselben Pfad zwei Endpunkten. Bei GraphQL gilt jede Abfrage oder Mutation als einer.
Testest du GraphQL anders als REST?
Ja. GraphQL erweitert die Tests durch Introspection-Exposure, Batching, Deep-Query-Beschränkungen und Felder-spezifische Autorisierungslücken. Ich teste diese zusätzlich zu den Standard-API-Checks.