Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Serversicherheit
Eine kurze Timeline wichtiger Ereignisse (Premium)
Entferne bitte alle Geheimnisse, bevor du sie sendest. Ich fordere niemals Serverzugriffe an und kontaktiere nie die IPs in deinen Logs.
Nicht sicher, welches Paket passt? Schreibe mir zuerst. Eine Liste verdächtiger Quellen-IP-Adressen und Benutzernamen (IOCs)
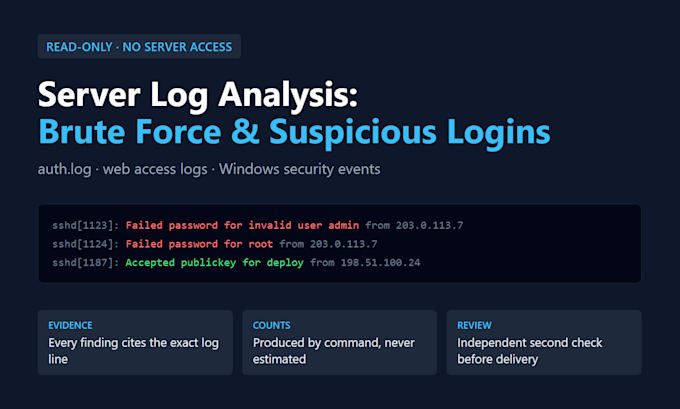
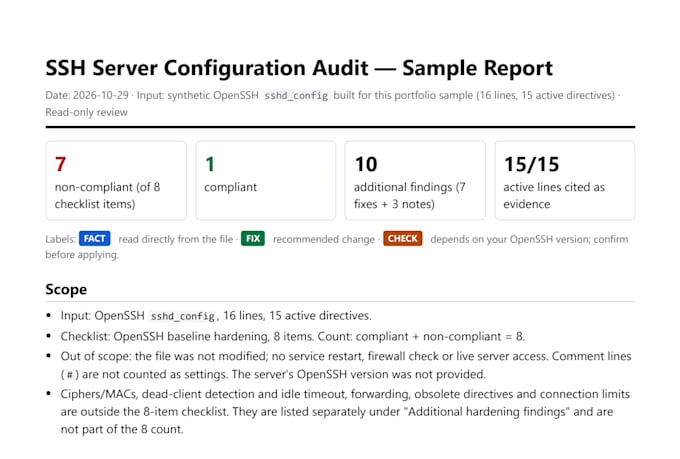
Ein Bericht mit Erkenntnissen, nach Schweregrad sortiert, jeder durch Log-Beweise gestützt
KI-unterstützte Analyse, vor Auslieferung von mir verifiziert
Du erhältst:
Jeder Bericht durchläuft vor der Lieferung eine unabhängige zweite Prüfung
Alle Zählungen werden per Befehl erzeugt, nie geschätzt
Jede Erkenntnis verweist auf die genaue Logzeile und Zeilennummer
Höhere Privilegien (sudo) und ungewöhnliche Aktivitäten zu ungewöhnlichen Zeiten
Was es anders macht:
Ungültige/ unerwartete Benutzernamen im Versuch
Fehlgeschlagene Anmeldungen gefolgt von einer erfolgreichen (möglicher Einbruch)
Brute-Force-Versuche und die dahinterstehenden Quellen
Siehst du merkwürdige Login-Versuche oder willst einfach wissen, ob dein Server angegriffen wird?
Ich prüfe deine Server-Logdateien Lese-ONLY (SSH/auth.log, Webserver-Zugriffslogs oder exportierte Windows-Sicherheitsereignisse) und liefere einen klaren Bericht darüber, was die Logs tatsächlich zeigen. Es wird nichts installiert, gescannt oder verbunden: Du schickst die Logdatei, ich sende die Erkenntnisse zurück.
Was ich suche:

Betriebssysteme:
Windows
•
Linux
•
Unix
Automatische Übersetzung
Benötigen Sie Zugriff auf meinen Server?
Nein. Ich lese nur die Logdateien, die du sendest. Kein Login, kein Scan, keine Verbindung zu einer IP.
Wirst du die Angreifer für mich blockieren?
Nein, dieses Gig ist nur Analyse. Du erhältst die verdächtigen IPs/Benutzer und klare Empfehlungen; du setzt Blocks, wenn du bereit bist.
Wird das von KI gemacht?
Die Analyse erfolgt KI-unterstützt. Jede Erkenntnis muss auf eine reale Zeile in deinem Log zeigen, alle Zählungen entstehen per Befehl, eine zweite unabhängige Prüfung überprüft den Bericht und ich bestätige ihn vor der Lieferung.
Kannst du mir sicher sagen, ob eine IP ein Hacker ist?
Ich berichte, was die Logs zeigen (z. B. Hunderte von fehlgeschlagenen Logins von einer IP). Ich label eine IP nicht als „böswillig“ ohne Quelle; alles Unklare wird entsprechend markiert.
Was passiert mit meinen Dateien?
Sie werden privat gespeichert, nur für deine Order verwendet und auf Wunsch nach Lieferung gelöscht.
Unterstützt du Windows-Server?
Ja, auch exportierte Windows-Sicherheitsereignisprotokolle. Schreib mir zuerst, damit ich dir sage, welche Ereignisse exportiert werden sollen.