Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Automatische Übersetzung
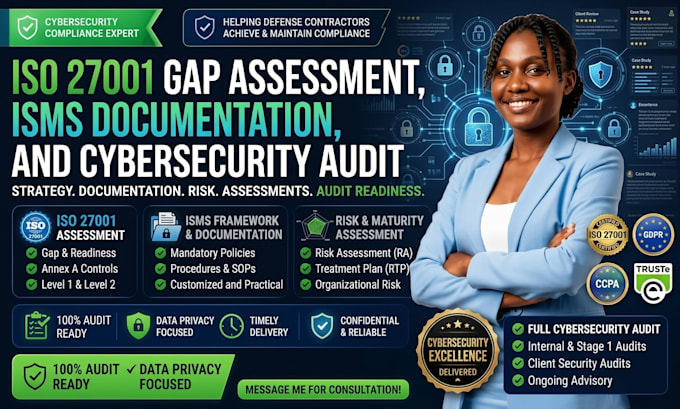
Bereitest du dich auf ISO 27001-Zertifizierung vor, musst einen Sicherheitsfragebogen für Kunden ausfüllen oder deine allgemeine Cybersicherheitslage verbessern?
Ich bin Eldora, ein Cybersecurity-Berater und GRC-Spezialist. Ich helfe Unternehmen, Startups und Organisationen, erstklassige Informationssicherheits-Managementsysteme (ISMS) aufzubauen und die Auditbereitschaft ohne betriebliche Engpässe zu erreichen.
Angebotene Leistungen in diesem Gig:
Fühl dich frei, mir vor der Bestellung eine Nachricht zu schicken!
CMMC 2 and NIST 800 171 Compliance Consultant GRC DoD Security Expert
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Stellst du offizielle ISO 27001-Zertifikate aus?
Nein, kein Freelancer oder Berater kann offizielle ISO-Zertifikate ausstellen. Die Zertifizierung erfolgt durch eine akkreditierte externe Zertifizierungsstelle (Certification Body). Ich kümmere mich um alle internen Vorbereitungen, Gap-Assessment, ISMS-Dokumentation und Audit-Bereitschaft, damit du dein formelles Zertifizierungsaudit reibungslos bestehst.
Kannst du helfen, wenn ich nur allgemeine Cybersecurity-Richtlinien oder eine Informationssicherheitsprüfung brauche?
Ja! Während ISO 27001 den Kernrahmen bietet, beziehen sich die Ergebnisse (Richtlinien, Risiko-Management-Frameworks und Sicherheits-Gap-Berichte) direkt auf die gesamte Unternehmens-Cybersicherheit und Kundenanforderungen.
Welche Informationen benötigen Sie von mir, um zu beginnen?
Ich benötige Details zu deiner Unternehmensgröße, Infrastruktur (Cloud, On-Premise, Hybrid), aktuellen Sicherheitsrichtlinien (falls vorhanden) und wichtigsten Compliance-Zielen.
Was ist der Unterschied zwischen ISO 27001:2013 und ISO 27001:2022?
Der aktualisierte Standard von 2022 hat die Kontrollen aus Anhang A in 4 Hauptthemen (Organisation, Personen, Physisch, Technologisch) umstrukturiert und 11 neue Sicherheitskontrollen eingeführt (einschließlich Threat Intelligence, Cloud Services Security und Web Filtering). Alle von mir bereitgestellten Bewertungen und Dokumentationen sind auf dem neuesten Stand.
Wie lange dauert das Gap-Assessment oder die ISMS-Entwicklung?
Je nach gewähltem Paket werden die ersten Gap-Berichte und ISMS-Dokumentationsrahmen innerhalb von 3 bis 10 Werktagen fertiggestellt. Für die vollständige Auditvorbereitung bei größeren Organisationen kann bei Bedarf zusätzliche Beratungszeit hinzugefügt werden.
Arbeitest du mit cloud-nativen oder remote-first Unternehmen?
Ja! Ich arbeite regelmäßig mit cloud-first Startups, SaaS-Unternehmen und Remote-Teams, die Plattformen wie AWS, Azure, Google Workspace und Microsoft 365 nutzen, um geeignete Sicherheitskontrollen auf moderne Cloud-Umgebungen anzupassen.