Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD



Automatische Übersetzung
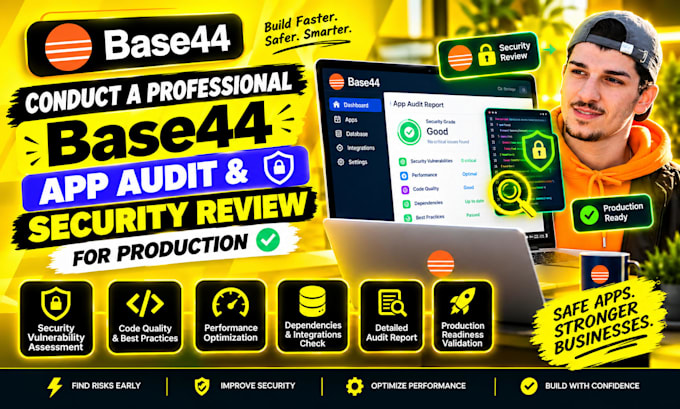
Ist deine Base44-App startbereit? KI-Tools bauen Software zwar schnell, doch generierter Code enthält häufig versteckte Schwachstellen und fehlerhafte Logik. Ich liefere eine technische Base44-App-Prüfung, um Sicherheitslücken, Zugriffsprobleme und funktionale Fehler zu finden, bevor du live gehst.
Was ich anbiete:
Warum du mich wählen solltest:
Ich kombiniere statische Code-Reviews mit manuellen Tests, um klare Beweise und schrittweise Lösungshinweise zu liefern.
Bestelle heute deinen Base44-Audit, um sicher zu veröffentlichen!
If you think I cannot do it, you might be wrong
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Welche Zugänge benötigst du, um meine Base44-Anwendung zu prüfen?
Für eine grundlegende Prüfung des Benutzer-Workflows reichen ein bereitgestellter Vorschau-Link und zwei Test-Benutzerkonten mit unterschiedlichen Berechtigungsstufen. Für tiefe Backend- und Datenbankberechtigungsprüfungen benötigst du vorübergehenden schreibgeschützten Zugriff auf deinen Base44-Workspace oder das exportierte GitHub-Repository.
Warum brauche ich eine unabhängige Prüfung, wenn Base44 integrierte Sicherheits-Scans hat?
Base44s integrierter Sicherheits-Scan prüft auf freigegebene Zugangsdaten und bekannte Paket-Schwachstellen, aber er kann nicht bewerten, ob deine mehrstufige Geschäftslogik Benutzerdaten richtig isoliert oder ob deine Zahlungs-Webhooks fehlgeschlagene Transaktionen sicher behandeln.
Behebst du die entdeckten Schwachstellen während des Audits?
Dieser Service liefert einen evidenzbasierten Audit-Bericht mit sofort umsetzbaren Fix-Anleitungen, speziell für deinen Base44 AI-Agent. Code-Remediation und erneute Tests können als individuelle Add-ons hinzugefügt werden.
Wie prüfst du Cross-Account-Datenleckagen (BOLA/IDOR)?
Ich nutze zwei separate Benutzerkonten, die verschiedene Arbeitsbereiche oder Organisationen repräsentieren. Indem ich API-Aufrufe erfasse und Ressourcen-IDs über Sitzungen hinweg manipuliere, prüfe ich, ob Konto A auf Datensätze von Konto B zugreifen oder sie bearbeiten kann.
Kannst du Anwendungen mit benutzerdefinierten Deno-Backend-Funktionen auditieren?
Ja, ich prüfe Deno-Backend-Funktionen, um sicherzustellen, dass Eingabeparameter serverseitig mit Zod-Schemas validiert werden und Endpunkte Sitzungs-Authentifizierung vor der Verarbeitung von Anfragen erzwingen.
Stört dein Testen meine Live-Anwendung oder Nutzer?
Nein. Alle Funktions- und Sicherheits-Tests erfolgen destruktiv-frei in Staging-Umgebungen oder mit speziellen Testaccounts für das Audit.
Was ist, wenn meine App Third-Party-Integrationen wie Stripe oder OpenAI verwendet?
Ich prüfe die Speicherung von API-Credentials, um sicherzustellen, dass private Schlüssel sicher in KMS-Secrets gespeichert sind und nicht im Frontend-Code eingebettet werden, und teste die Signatur-Verifizierungslogik von Webhooks.
Welche Deliverables sind im abschließenden Bericht enthalten?
Du erhältst eine Zusammenfassung für Führungskräfte, eine risikobasierte Tabelle mit Schwachstellen (Critical, High, Medium, Low), annotierte Screenshots/Belege und sofort einsatzbereite Fix-Anleitungen für Base44.
Wie lange dauert ein Base44-Anwendungsaudit?
Kern-Audits dauern 2 Werktage, vollständige Produktionsbereitschaftsprüfungen 3 bis 5 Werktage, je nach Komplexität der Anwendung.
Garantiert das Bestehen dieses Audits, dass meine Anwendung zu 100 % gehackt werden kann?
Nein, kein unabhängiges Audit kann eine absolute Garantie geben. Dieses Audit bietet eine gründliche, evidenzbasierte Risikominderung, fokussiert auf die häufigsten AI-generierten Fehlermodi.