Ich teste, ob deine Verteidigung Ransomware stoppen kann
Herausragender Security Engineer
Geprüft von Fiverr Pro
Eric L wurde vom Fiverr Pro-Team aufgrund besonderer Expertise ausgewählt.
Geprüft für
Cybersicherheit
Über diesen Service
Vetted Pro
Überlebt dein Unternehmen morgen einen Ransomware-Angriff?
Ich simuliere echte Ransomware-TTPs auf einer Maschine, die du bereitstellst, und ziele nur auf vereinbarte Dateien ab. Ziel: testen, ob dein EDR den Angriff stoppt und ob dein Blue Team ihn erkennt.
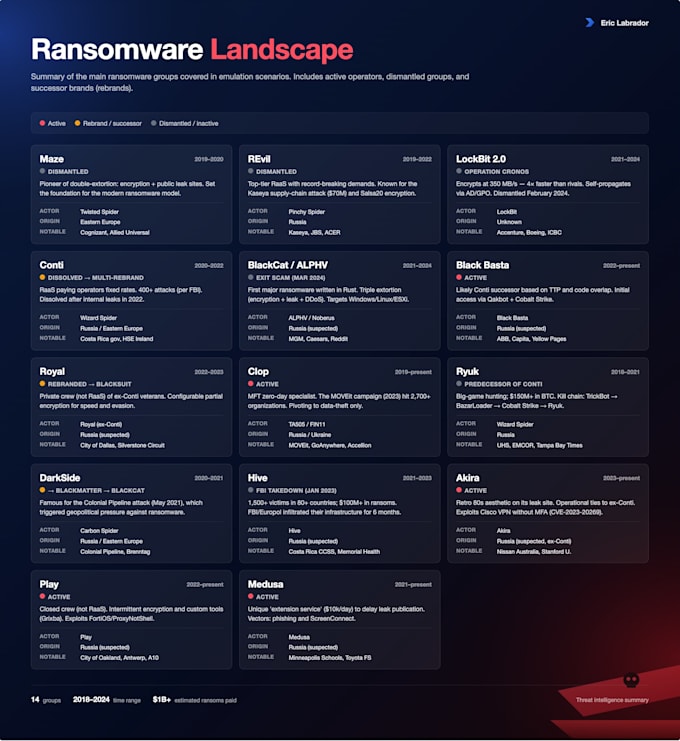
Verfügbare Ransomware-Gruppen:
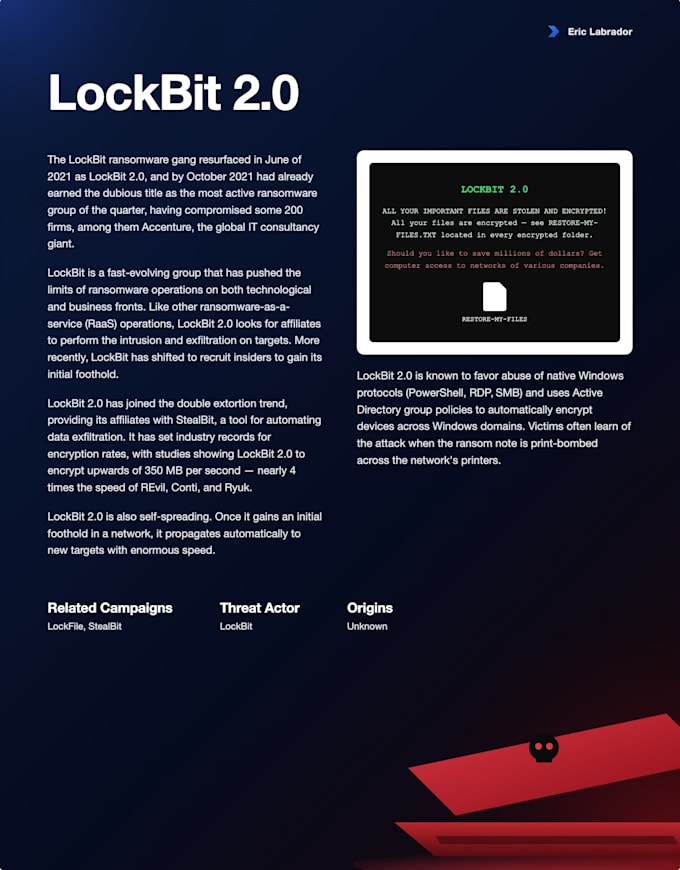
LockBit 2.0, REvil, Maze, Conti, BlackCat/ALPHV, Black Basta, Royal, Clop, Ryuk, DarkSide, Hive, Akira, Play, Medusa
So funktioniert es:
- Du stellst eine Testmaschine mit deinem Sicherheitssystem bereit
- Wir einigen uns auf Ziel-Dateien/-Ordner für die Verschlüsselung
- Ich führe echte Ransomware aus (LockBit, REvil, Maze)
- Wir messen: Wurde ich gestoppt? Wann? Von was?
Was ich ausführe:
- Payload-Delivery & Ausführung
- Techniken zur Umgehung der Verteidigung
- Dateien auflisten
- Daten exfiltrieren zu kontrolliertem C2
- Verschlüsselungsversuch auf vereinbarten Dateien
- Alles nach MITRE ATT&CK abgebildet
Was du wissen wirst:
- Stoppt dein EDR tatsächlich Ransomware?
- In welcher Phase wurde die Erkennung ausgelöst (falls vorhanden)?
- Hat dein Blue Team vor Beginn der Verschlüsselung bemerkt?
- Welche Sichtbarkeitslücken bestehen?
Du erhältst:
- Vollständige Angriffstimeline mit MITRE-Mapping
- Vergleich zwischen Erkennung und Ausführung
- Identifizierte Lücken + Prioritäten für die Behebung
- Kurzzusammenfassung für das Management
Kontrolliert & sicher:
- Nur vereinbarte Dateien/-Ordner werden angegriffen
- Koordiniert
Expertise:
Bewusstsein
•
Datenschutz
•
Risikobewertung
Technologie:
Rechenzentren
•
Firewalls
•
Monitoring
•
OS
•
Datenbanken
Bestimmungen:
GDPR