Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
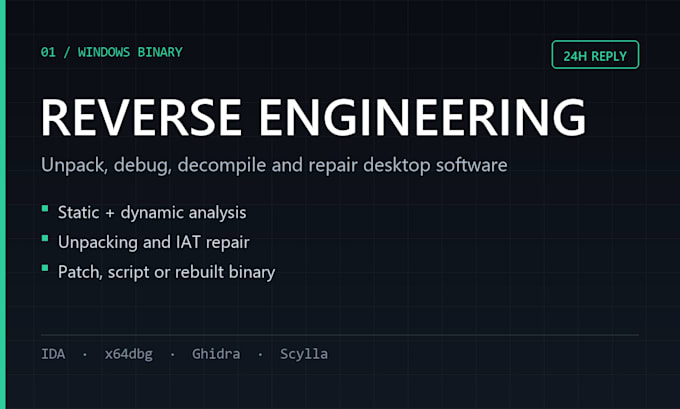
Hast du ein Windows-Programm, das abstürzt, nicht startet oder sich völlig anders verhält als in der Dokumentation?
Ich tauche in die Binary ein, sage dir, was es wirklich macht, und behebe es.
Was ich mache:
- Statische + dynamische Analyse (IDA Pro, Ghidra, x64dbg)
- Auspackarbeiten und anschließende Reparaturen: UPX, benutzerdefinierte Packers, IAT-Fix
- Absturz-, Ausnahme- und Abhängigkeitsverfolgung bis auf Registerebene
- Legacy-Reparaturen: Laufzeit, fehlende DLLs, DPI, OS-Version-Probleme
- Logik dokumentieren: Funktionen, Checks, Dateiformate, Datenstrukturen
- Interoperabilitätsarbeiten an Software, die du besitzt oder derenModifikation du lizenziert bist
Was du bekommst:
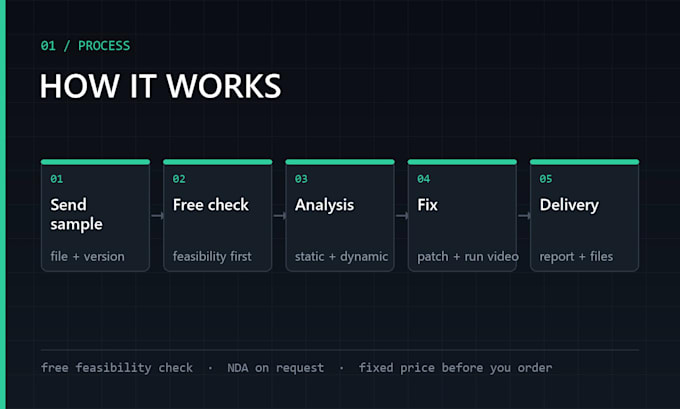
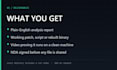
- Ein Klartextbericht darüber, was ich gefunden habe
- Ein funktionsfähiger Patch, Script oder rekonstruierte Binärdatei
- Ein kurzes Video, das bestätigt, dass es läuft
Sende zuerst die Sample-Datei und die Version. Ich bestätige die Machbarkeit, bevor du bestellst,
damit du nie für vielleicht bezahlst. NDA auf Wunsch.
Reverse Engineering Binary Analysis App Security
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Kannst du an jeder Software arbeiten?
Ich arbeite an Software, die du besitzt oder verwenden darfst, an Legacy-Intern-Tools und an Reparatur/Interoperabilitätsaufgaben. Schick die Sample-Datei und ich bestätige die Machbarkeit innerhalb weniger Stunden, kostenlos.
Unterschreiben Sie ein NDA?
Ja, immer gerne. Schick es, bevor du die Dateien teilst.
Was, wenn es sich als unmöglich herausstellt?
Ich sage es dir, bevor du bestellst, damit du nie für vielleicht bezahlst. Falls es nach der Bestellung scheitert, bekommst du dein Geld zurück.
Wie schnell ist die erste Antwort?
In der Regel innerhalb weniger Stunden. Die Lieferung beginnt je nach Paket in 3 Tagen.