Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Produktions-KI-Ingenieur Agentic AI AWS Azure GCP
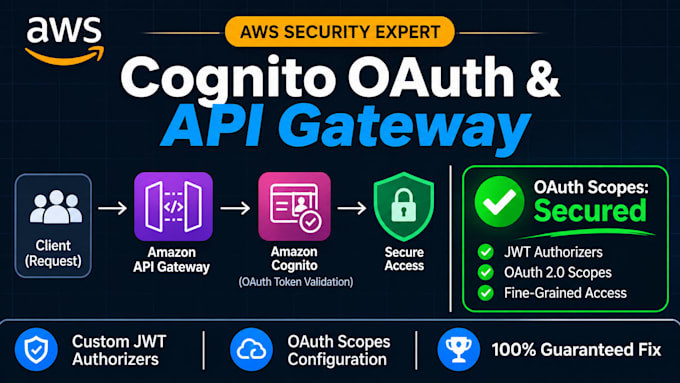
Amazon Cognito OAuth-Skopes und API-Gateway-Autorisierung richtig konfiguriert. Hör auf, dich mit unautorisierten Token-Fehlern, fehlerhaften Bearer-Headern oder unsicherem Endpunkt-Routing herumzuärgert, das deine Cloud-Backendlösung ruiniert. Ich garantiere eine dauerhafte, professionelle Lösung deiner Zugriffssteuerungsprobleme, die eine durchgehende Sicherheit deiner Anwendung sicherstellt.
Zu deinem misconfigurierten JWT-Authorizern, fehlenden Berechtigungsclaims oder kaputten benutzerdefinierten Scopes, die deine Microservices Sicherheitslücken öffnen? Der Aufbau robuster Cloud-Authentifizierungsarchitekturen erfordert Spezialisten-Engineering, und wiederkehrende Konfigurationsfehler verzögern Produktlancierungen. Ich beseitige jeden technischen Stolperstein, indem ich saubere Sicherheitsrichtlinien implementiere, maßgeschneidert für AWS.
Was ich garantiere, für dich zu reparieren und zu erstellen: Amazon Cognito-Resource-Server mit präzisen OAuth-Scopes integrieren, um deine Backend-Routen zu sichern Robuste API-Gateway-Custom-Authorizer erstellen, die Bearer-Tokens und Benutzerrollen nahtlos validieren Least-Privilege-IAM-Richtlinien und CORS-Header konfigurieren, um unautorisierte Cross-Origin-Anfragen zu verhindern End-to-End-Testing-Verifikation mit klarer Dokumentation für dein Entwicklerteam liefern
Cloud-Provider:
Amazon Web Services
Frameworks:
Terraform
•
Pulumi
•
Ansible
•
Koch
•
Puppe
Automatische Übersetzung
Welche Informationen oder Zugriffe benötigst du, um meine Cognito-OAuth-Scopes und API-Gateway zu konfigurieren?
Vorübergehender IAM-Zugriff auf dein AWS-Konto oder deine vorhandenen Terraform-/Serverless-Konfigurationsdateien.
Kannst du benutzerdefinierte JWT-Claims und Scopes in meinen bestehenden API-Gateway-Authorizer integrieren?
Ja, ich spezialisiere mich darauf, benutzerdefinierte Cognito-Token-Claims und OAuth-Scopes auf nachgelagerte API-Routen abzubilden.
Warum liefern meine API-Gateway-Endpunkte 401 Unauthorized mit meinen Cognito-Tokens?
Das resultiert meist aus abweichenden Issuer-URLs, falschen Audience-Claims oder nicht konfigurierten Authorizer-Mappings.
Unterstützt du sowohl REST API- als auch HTTP-API-Gateway-Konfigurationen in AWS?
Ich konfiguriere sichere Authorizer und OAuth-Validierung für beide API-Gateway-Typen.
Welche Art von Dokumentation erhältst du nach der Einrichtung der Autorisierungspipeline?
Du erhältst eine vollständige Zusammenfassung der Architektur, Testing-Anweisungen und Validierungsskripte für deine Client-Apps.