Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Produktions-KI-Ingenieur Agentic AI AWS Azure GCP
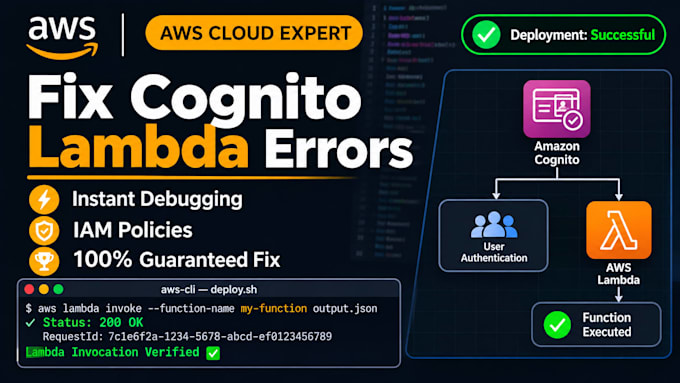
Amazon Cognito Lambda-Trigger-Berechtigungen und Aufrufer-Fehler schnell behoben. Kämpfe nicht länger mit defekten Authentifizierungsworkflows, unerwarteten AccessDenied-Ausnahmen oder fehlerhaften Auth-Hooks, die den Start deiner App ruinieren. Ich garantiere eine dauerhafte, professionelle Lösung deiner Cloud-Infrastruktur-Hindernisse, die sichere Registrierungen und Null-Downtime sicherstellt.
Wenn kryptische IAM-Ressourcenrichtlinien, fehlerhafte JSON-Antworten oder Berechtigungsblocks deinen serverlosen Backend stoppen, erfordert das Debuggen komplexer Cloud-Sicherheitskonfigurationen Expertenwissen in Cloud Engineering, denn wiederkehrende Fehler verschwenden deine wertvolle Engineering-Sprint-Zeit. Ich beseitige jedes einzelne technisches Hindernis, indem ich belastbare Berechtigungen exakt auf AWS-Serverless-Architekturen zuschneide.
Was ich fixen und für dich erstellen werde: Starke IAM-Service-Principal-Zugriffsrichtlinien, damit Cognito deine Lambda-Funktionen nahtlos aufrufen kann. Pre-Signup- und Post-Authentication-Ereignis-Payloads debuggen, um ungültige Antworten dauerhaft zu eliminieren. Sichere Umgebungsvariablen und Laufzeitberechtigungen nach AWS-Sicherheitsbest Practices konfigurieren. Deinen gesamten Benutzer-Authentifizierungsfluss mit End-to-End-Tests und klaren Deploymentsdokumentationen validieren
Cloud-Provider:
Amazon Web Services
Frameworks:
Terraform
•
Pulumi
•
Ansible
•
Koch
•
Puppe
Automatische Übersetzung
Welche AWS-Anmeldeinformationen oder Zugriffe musst du bereitstellen, damit ich meinen Cognito Lambda-Trigger-Fehler debuggen kann?
Vorübergehender IAM Console-Zugriff mit Berechtigungen für Cognito und Lambda oder sicher geteilte CloudWatch-Protokollauszüge.
Warum wirft mein Amazon Cognito PreSignUp-Trigger eine AccessDeniedException aus?
Dies geschieht, wenn der Cognito-User-Pool nicht die richtige ressourcenbasierte Lambda-Berechtigungsrichtlinie hat, um deine Funktion aufzurufen.
Kannst du benutzerdefinierte Auth-Challenge-Lambda-Triggers und Migrations-Workflows beheben?
Ja, ich spezialisiere mich auf das Debuggen komplexer benutzerdefinierter Authentifizierung, Migrations-Trigger und Token-Generierungs-Hooks.
Wie schnell kannst du kritische Engpässe bei der Benutzer-Authentifizierung beheben, die App-Registrierungen verhindern?
Die meisten Berechtigungs- und Aufrufer-Fehler werden innerhalb weniger Stunden nach Projektbeginn diagnostiziert und behoben.
Stellst du nach dem Beheben des Fehlers auch Dokumentation und Best-Practice-Sicherheitsvorkehrungen bereit?
Jede Behebung umfasst eine Zusammenfassung, was schiefgelaufen ist, und empfohlene IAM-Minimallrechte-Konfigurationen.