Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Automatische Übersetzung
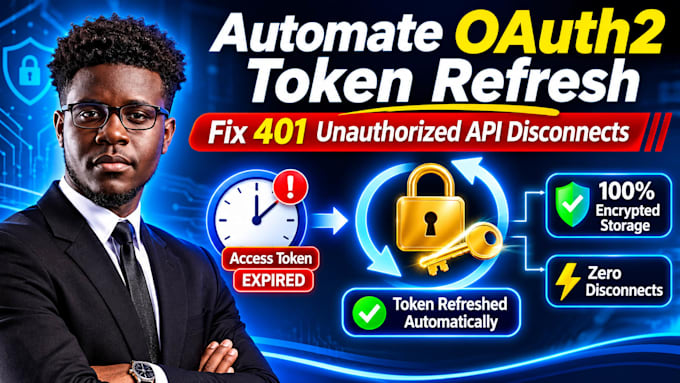
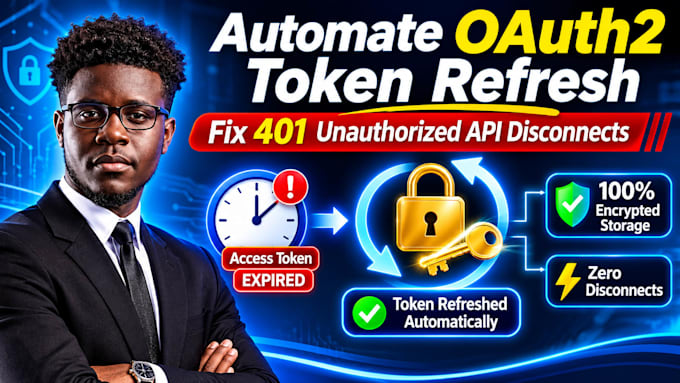
Sind die Drittanbieter-API-Verbindungen deiner App stündlich abgestürzt wegen abgelaufener Zugriffstoken? Ich baue Hintergrund-OAuth2-Token-Refresh-Handler, die 401 Unauthorized dauerhaft lösen.
Was ich behebe & baue:
So funktioniert's:
Geltungsbereiche: Umfasst OAuth2-Token-Handshakes, Refresh-Engines und SpeichergLogik. Ausgeschlossen sind individuelle SSO-Portale.
Halte deine Hintergrund-Sync-Prozesse rund um die Uhr am Laufen, ohne dich erneut einloggen zu müssen. Schreib mir mit deinem Ziel-API, um loszulegen!
Stripe Webhooks LLM Rate Limits Shopify CRM Sync OAuth2 Auth
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Warum schlägt meine API-Verbindung nach 60 Minuten ständig fehl?
Die meisten OAuth2-Anbieter setzen Zugriffstoken nach einer Stunde ab. Eine Hintergrund-Engine muss das Refresh-Token verwenden, um ein neues zu holen.
Ist es sicher, Refresh-Tokens in meiner Datenbank zu speichern?
Ja, ich implementiere AES-Verschlüsselung im Ruhezustand, damit gespeicherte Refresh-Tokens sicher vor Lecks sind.
Mit welchen OAuth2-Diensten arbeitest du?
Google Workspace, QuickBooks Online, Zoom, Xero, HubSpot und jeder benutzerdefinierte OAuth2-Anbieter.
Werden meine Nutzer jemals manuell erneut eingeloggt werden müssen?
Nur wenn der Refresh-Token vom Nutzer widerrufen wird oder seine maximale Lebensdauer erreicht (z. B. 6 Monate).
Kannst du das in eine bestehende Codebasis integrieren?
Ja, ich schreibe modulare Middleware, die direkt in vorhandene HTTP-Client-Anfragen integriert wird.