Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior DevOps- und Netzwerksicherheitsingenieur sowie Linux-Experte
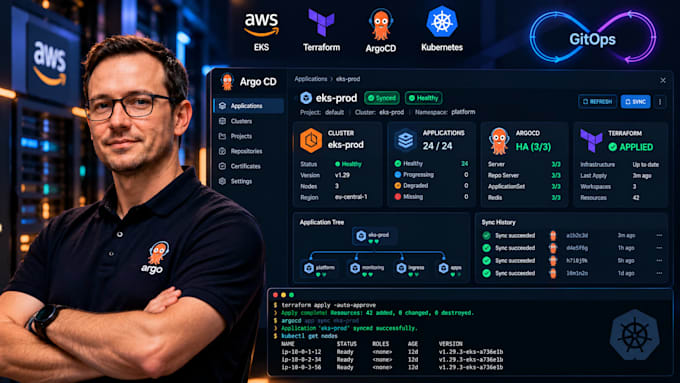
️ **AWS EKS + Terraform + ArgoCD Production-Grade GitOps-Plattform.**
Ich bin Platform/DevOps-Ingenieur. Ich baue **Self-Service Kubernetes-Plattformen** und keine reinen Cluster. Entwickler pushen Code; ArgoCD erledigt den Rest. Infrastruktur ist Code, auditierbar, reproduzierbar.
**WAS DU JEDER Paketweise ERHÄLST:**
Terraform (v1.9+): Modular, versioniert, Remote State (S3 + DynamoDB-Sperrung)
VPC: Multi-AZ, öffentliche/private/intra Subnetze, NAT-Gateway, VPC Endpoints (S3, ECR, Logs)
EKS: Verwaltete Control Plane, IRSA, Pod Identity, Zugriffseinträge, KMS-Verschlüsselung
Node Groups: Verwaltet + Spot (gemischt), Launch Templates, IMDSv2, benutzerdefinierte User-Data
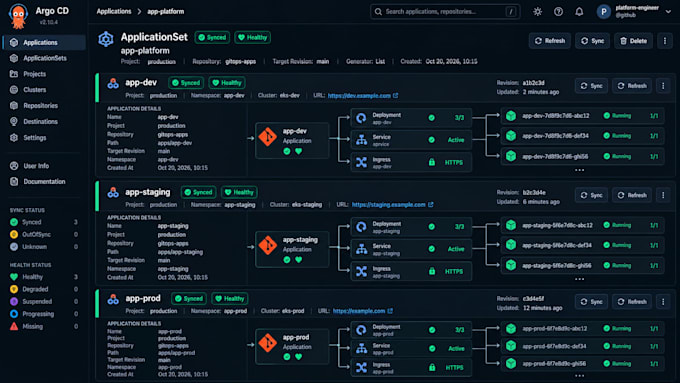
ArgoCD: HA (3 Repliken), Dex/OIDC (GitHub/GitLab/Google SSO), RBAC-Projekte
App-of-Apps: Root-App bootstrappt Add-ons (Cert-Manager, ExternalDNS, ALB Controller)
External Secrets Operator AWS Secrets Manager (kein SealedSecrets-Manueller Aufwand)
Cert-Manager (Let's Encrypt, DNS01 über Route53) + ExternalDNS (automatische Route53-Einträge)
GitHub-Repo: `infra/` (Terraform), `apps/` (ArgoCD-Apps), `platform/` (Add-ons)

Automatische Übersetzung
Verwendest du aws- oder kubernetes Terraform-Anbieter für K8s-Ressourcen?
Infrastruktur (VPC, EKS, IAM, ALB) → aws-Anbieter. ArgoCD-Apps, Cert-Manager, ExternalDNS → ArgoCD verwaltet sie über Git (nicht Terraform Kubernetes-Anbieter). Sauber getrennte Zuständigkeiten.
Kann ich meine vorhandene VPC / Private Subnets verwenden?
Ja. Ich nutze Data Sources, um deine VPC, Subnets, SGs zu importieren. Terraform verwaltet sie nicht – nur Referenz. Schreib mir zuerst die VPC-ID.
Welche Git-Hostings unterstützt du?
GitHub (bevorzugt — Actions + OIDC), GitLab, Bitbucket, Azure Repos. ArgoCD verbindet via HTTPS/SSH + Token. Private Repositories werden unterstützt.
Wie gehst du mit Terraform-State-Sperrung & Teamzugriff um?
S3-Backend + DynamoDB-Sperrung (von mir erstellt). State-Bucket: Versionierung + Verschlüsselung + Lifecycle. Du besitzt den Bucket – ich behalte nach Lieferung keinen Zugriff.