Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior DevOps- und Netzwerksicherheitsingenieur sowie Linux-Experte
Ich bin schon lange Systemadministrator/Netzwerktechniker, bevor „DevOps“ ein Titel wurde. Das bedeutet, wenn ich deine Pipeline einrichte, kopiere ich nicht nur eine YAML-Vorlage – ich weiß, was passiert, wenn das Netzwerk hakt, die Festplatte voll ist oder der OOM-Killer um 3 Uhr morgens kommt.
Was du bekommst:
Dockerfile für die Produktion im Multi-Stage-Ansatz, non-root, auf <100MB reduziert, statt der Standard 1,2GB
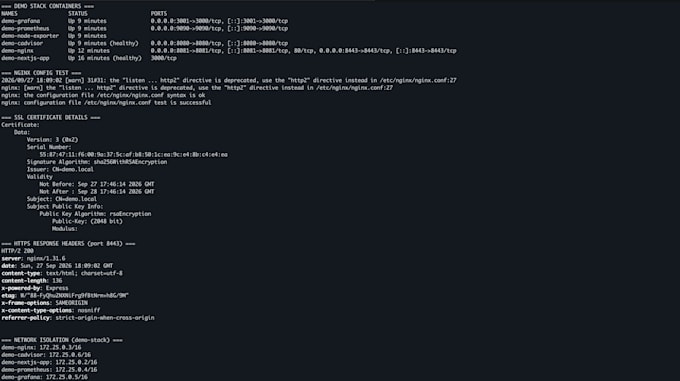
Nginx mit richtigem TLS (Let's Encrypt, automatische Erneuerung via systemd-Timer), Sicherheitsheader, gzip, Cache-Regeln für _next/static
GitHub Actions Workflow: build, test, Trivy-Scan, deploy, Smoke-Test, Rollback bei Fehlern
Zero-Downtime über systemd (oder PM2, wenn du willst): Der alte Container bleibt laufen, bis der neue den Health-Check besteht
UFW + Fail2Ban Baseline, weil exponierter SSH-Zugang auf Port 22 der Anfang von Vorfällen ist
Runbook (PDF): Architekturdiagramm, Troubleshooting-Tree, „Was tun bei...“, damit du mich nicht um Mitternacht anrufst
Stack, den ich täglich nutze: GitHub Actions / GitLab CI, Docker, Nginx/Traefik, AWS (EC2, RDS, ALB, S3), Hetzner/DO/VPS, Linux-Hardening, Terraform bei Bedarf für IaC.
Pakete:
Basic ein Service, nur Produktion, 3 Tage
Standard FE + API + DB, Staging + Produktion mit Approval-Gate, 5 Tage
Premium Load Balancer, Auto-Scaling, Prometheus/Grafana/Loki
Automatische Übersetzung
Wie greifst du auf meinen Server zu? Ist das sicher?
Du fügst meinen SSH-öffentlichen Schlüssel zu ~/.ssh/authorized_keys hinzu (oder gewährst temporären IAM-Zugang für AWS). Ich frage nie nach Passwörtern. Schlüssel wird nach Lieferung entfernt.
Was, wenn meine App nicht Next.js / Node.js ist?
Ich unterstütze Python (FastAPI/Django), Go, PHP (Laravel), Java (Spring Boot). Schreib mir zuerst — ich bestätige den Stack und passe das Dockerfile/Health Checks entsprechend an.
Gibt es Downtime während der Bereitstellung?
Basic: etwa 15 Sekunden (systemd-Neustart). Standard/Premium: Zero-Downtime — der neue Container muss die Health Checks bestehen, bevor der Traffic umgeleitet wird. Fehlgeschlagene Deployments führen zu automatischem Rollback.