Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Senior DevOps- und Netzwerksicherheitsingenieur sowie Linux-Experte
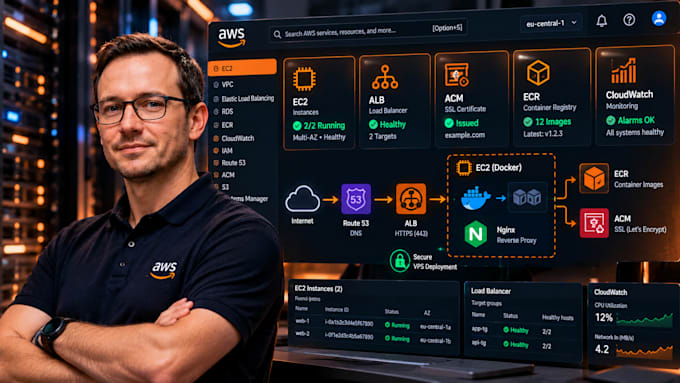
️AWS EC2 + Docker + Nginx Production Deployment, Secured, Automated.
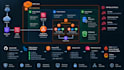
Ich bin AWS-zertifizierter DevOps/System-Ingenieur. Ich starte nicht einfach einen Server, ich baue AWS-native, beobachtbare, wartbare Infrastrukturen, die dem Well-Architected Framework folgen.
WAS DU BEKOMMST (Jedes Paket):
Ubuntu 24.04 LTS gehärtet (CIS L1-Baseline über user-data)
Sicherheitsgruppen: geringste Privilegien (SG pro Tier), kein SSH von 0.0.0.0/0
IAM-Instanzprofil: geringste Privilegien (ECR-Pull, CloudWatch, SSM)
Docker CE + Compose v2 + Log-Treiber CloudWatch Logs
Nginx (Mainline) Reverse Proxy: gzip, Caching, Sicherheits-Header
Let's Encrypt via Certbot (Basis) ODER ACM + ALB HTTPS (Standard+)
Automatische Erneuerung verifiziert (systemd-Timer / ACM-verwaltet)
SSM Session Manager (kein SSH-Schlüssel-Management, kein offenes Port 22)
STANDARD-ADD-ONS (CI/CD + Observability):
Application Load Balancer (ALB) TLS 1.2+, WAF-ready
ACM-Zertifikat (DNS-Validierung) + Route53-Einträge
ECR privates Repo + Lifecycle-Policy
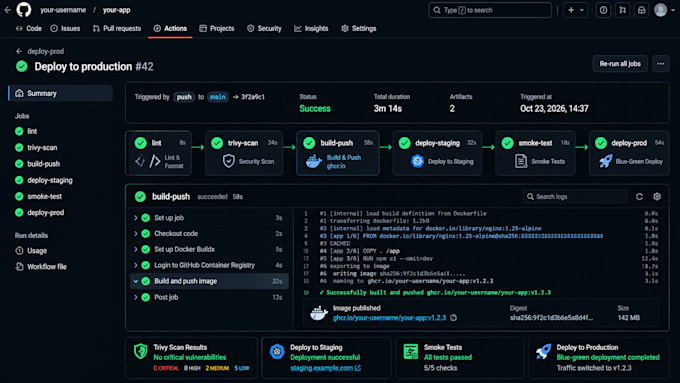
GitHub Actions-Workflow: lint, Trivy-Scan, Build, Push, Deploy
Blue/Green via Target Group Swap (Zero-Downtime)
CloudWatch-Alarme: CPU>80%, Disk>85%, 5xx>1%, Zielzustand
SSM Parameter Store für Secrets (keine .env-Dateien)
Cloud-Provider:
Amazon Web Services
Expertise:
Installation
•
Backup
•
Debuggen
•
Entwicklung
•
Konfiguration
Cloud-Computing-Ressource:
EC2
•
ELB
•
VPC
•
ELK
•
AKS
Automatische Übersetzung
Brauche ich ein bestehendes AWS-Konto?
Ja. Ich arbeite in deinem Account über IAM-Rolle/SSM. Ich frage niemals nach Root-Credentials. Eine Cross-Account-Rolle mit geringsten Privilegien ist bevorzugt.
Kannst du mein bestehendes VPC / RDS / Domain verwenden?
Absolut. Ich importiere vorhandene Ressourcen (Datenquellen) oder beziehe mich in Terraform darauf. Schreibe mir zuerst die Details.
Was ist, wenn ich noch keine Domain habe?
Ich kann alles mit einer temporären app.deinname.xip.io oder nip.io-Domain einrichten. Du verweist später auf Route53/Deinen Registrar.
Stellst du den Terraform-State-Backend bereit?
Ja (Premium). Von mir erstelltes S3-Bucket + DynamoDB-Locking + Versionierung. Du besitzt den State – ich behalte keinen Zugriff.