Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Python Automatisierungsingenieur und Ethical Hacker
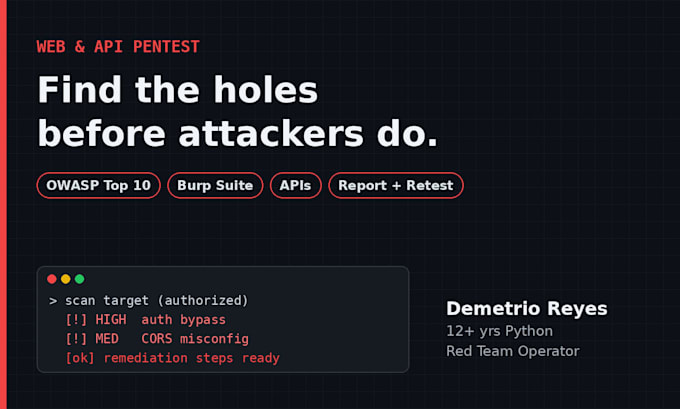
Ist deine Web-App oder API wirklich sicher? Ich bin ein Red Team Operator, der Web-Apps, APIs, SaaS-Plattformen und E-Commerce-Shops für eine Softwarefabrik testet. Kürzlich habe ich einen kritischen Fehler in der Geschäftslogik gefunden, der es Nutzern ermöglicht hat, Bestellungen ohne Bezahlung zu erstellen.
Ich teste auf: XSS, SQL-Injection, Umgehung von Authentifizierung und Autorisierung, IDOR, Fehler beim Datei-Upload, CORS-Fehlkonfiguration, sensible Datenlecks, Rate-Limit-Umgehung und Geschäftslogik-Fehler (OWASP Top 10 und OWASP API Top 10).
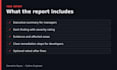
Du erhältst einen klaren Bericht mit Schweregrad, Beweisen, Reproduktionsschritten und Anleitungen zur Behebung jedes Problems. Ich bin auch Entwickler, daher kann ich deinem Team die Lösungen in verständlicher Sprache erklären.
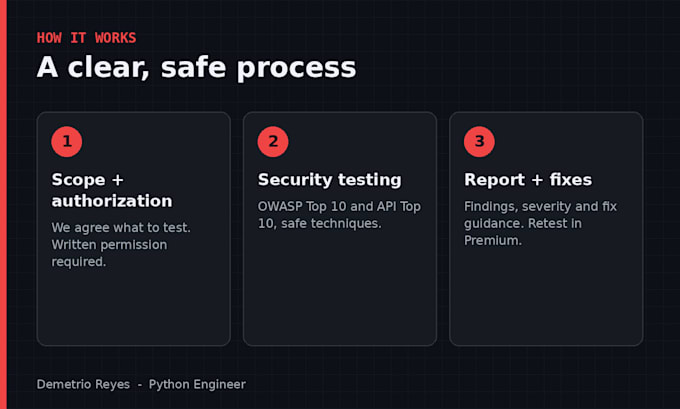
Wichtig: Ich teste nur Systeme, die du besitzt oder für die du eine Genehmigung hast. Vor Beginn sind eine schriftliche Genehmigung und ein definierter Umfang erforderlich. Schreibe mir zuerst, um den Umfang zu vereinbaren.
Anwendung testen:
Web-Applikation
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Android-Mobiltelefon
Automatische Übersetzung
Zerbricht der Test meine Website oder beeinträchtigt meine Nutzer?
Nein. Ich verwende sichere, kontrollierte Techniken und vermeide zerstörerische Tests. Wenn du möchtest, kann ich stattdessen eine Staging-Umgebung testen.
Was erhalte ich am Ende?
Ein PDF-Bericht mit allen Erkenntnissen, Schweregrad (CVSS), Beweisen, reproduzierbaren Schritten und klaren Lösungen für deine Entwickler. Das Premium-Paket beinhaltet einen kostenlosen Nachtest, nachdem du die Probleme behoben hast.
Brauche ich eine Genehmigung, um meine Seite zu testen?
Ja. Ich teste nur Systeme, die du besitzt oder für die du die Erlaubnis hast. Vor Beginn einigen wir uns auf den Umfang und du bestätigst die Genehmigung schriftlich. Deine Daten bleiben vertraulich.