Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
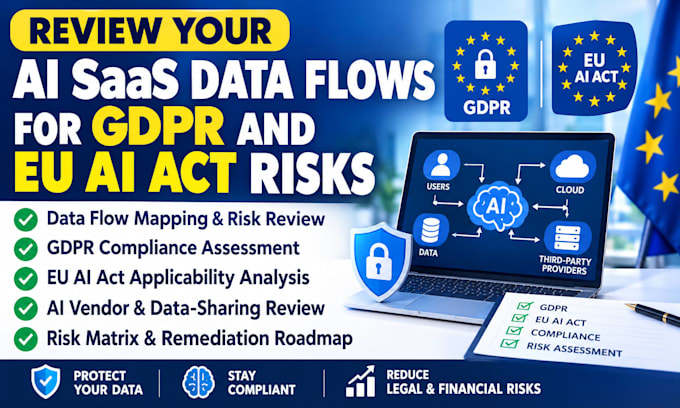
Verarbeitet deine KI-SaaS personenbezogene Daten, ohne die GDPR- oder EU-AI-Act-Risiken vollständig zu verstehen?
Ich werde deine AI-SaaS-Datenflüsse prüfen und potenzielle GDPR-, EU-AI-Act-, Privacy-, Data-Processing-, AI-Governance- und Compliance-Risiken identifizieren, bevor sie teuer werden.
Mein Audit zur Compliance von AI-SaaS kann Datenschutz- und Datenerfassung, Speicherung, Verarbeitung, Anbieter von AI-Modellen, Drittanbieter, internationale Datenübermittlungen, Trainingsdaten, Nutzer-Datenflüsse, Transparenzanforderungen und geltende EU-AI-Act-Verpflichtungen abdecken.
Du erhältst eine klare Risikobewertung, eine Gap-Analyse zur Compliance, priorisierte Findings und eine praxisnahe Remediation-Roadmap, maßgeschneidert für dein AI-SaaS.
Wenn du startest, skalierst oder dich auf EU-Kunden vorbereitest, kann ich dir helfen, dein Compliance-Exposé zu verstehen und die notwendigen Schritte zu kennen, um es anzugehen.
Was du erwarten kannst:
Schreibe mir heute, um deine AI-SaaS-Datenflüsse zu prüfen und deine GDPR- & EU-AI-Act-Risiken zu identifizieren.
AI, SaaS, GDPR and IT Legal Agreements Expert
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Überprüfst du meine Datenflüsse im AI SaaS auf GDPR-Risiken?
Ja, ich prüfe, wie persönliche Daten in deinem AI SaaS gesammelt, verarbeitet, gespeichert, geteilt, übertragen und genutzt werden.
Bewertest du die Risiken des EU AI Acts?
Ja, ich analysiere die AI-Funktionalität und den Anwendungsfall, um potenziell anwendbare Verpflichtungen und Risikobereiche des EU AI Acts zu identifizieren.
Prüfst du Drittanbieter von AI?
Ja, ich kann relevante AI-Anbieter, Verarbeiter, APIs, Modellanbieter und Daten-Sharing-Beziehungen im vereinbarten Umfang prüfen.
Bekomme ich eine Compliance-Roadmap?
Ja, die entsprechenden Pakete enthalten priorisierte Ergebnisse und praktische Empfehlungen zur Behebung der identifizierten Risiken.
Kannst du ein AI SaaS auditieren, das noch in Entwicklung ist?
Ja, die Überprüfung der Datenflüsse während der Entwicklung kann helfen, GDPR- und EU AI Act-Risiken vor dem Start zu erkennen.