Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
Du hast den Checkout einmal getestet und es sah normal aus, aber ein Script kann sich von einer Sitzung zur nächsten anders verhalten.
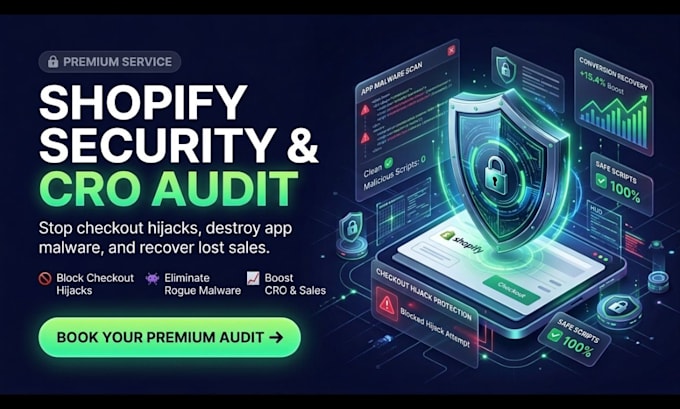
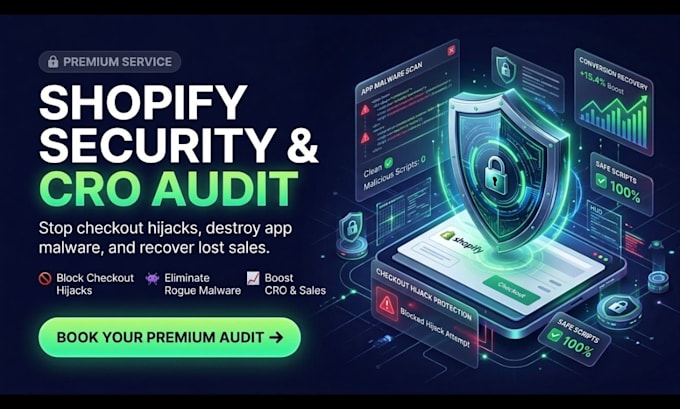
Eine verdächtige Shopify-App könnte Käufer auf eine gefälschte Bezahlseite weiterleiten, während die Bestellung trotzdem durchgeht. Du merkst es möglicherweise erst nach einer Beschwerde oder Rückbuchung. Bevor du weiteren Traffic sendest, prüfe sachenbezogene Checkout-Risiken der App.
Dieses Shopify-Sicherheits-Audit fokussiert sich auf Checkout-Hijack-Risiken, die mit Apps zusammenhängen, nicht auf eine allgemeine Store-Überprüfung.
Dein Audit umfasst:
Du erhältst ein fokussiertes Shopify-App-Sicherheits-Audit, um zu verstehen, wo aufmerksam gemacht werden muss. Ich habe umfassende Shopify-Erfahrung und prüfe relevante Bereiche sorgfältig.
Die Lieferung erfolgt innerhalb von 35 Tagen, abhängig vom Umfang und dem Zugriff. Ein Audit identifiziert Risiken; es kann keinen völlig sicheren Store garantieren oder jede Bedrohung erkennen.
Besorgt wegen einer verdächtigen App, Weiterleitung beim Checkout, Malware oder Shopify-Sicherheit? Schreib mir vor der Bestellung. Sag mir, was du bemerkt hast, damit wir den Umfang bestätigen können.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Shopify stores ready for Black Friday and Christmas traffic
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Benötigen Sie Zugang zu meinem Shopify-Shop?
Ja, eingeschränkter Kollaboratorenzugriff kann nötig sein, um App-Einstellungen, Berechtigungen, Einbindungen und andere Audit-Bereiche zu prüfen.
Welche Informationen sollte ich vor dem Audit bereitstellen?
Sichere deine Store-URL, Liste installierter Apps und Details zu verdächtigem Checkout-Verhalten oder kürzlichen Änderungen.
Kannst du einen passwortgeschützten Shopify-Store auditieren?
Ja, du musst eventuell temporären Zugriff auf den Storefront und relevante Shopify-Bereiche gewähren.
Muss ich meine Apps vor dem Audit deinstallieren?
Nein, relevante Apps und Einstellungen sollten verfügbar bleiben, damit deren Konfigurationen vor Änderungen geprüft werden können.
Was genau prüfst du während eines Shopify-Sicherheits-Audits?
Ich prüfe installierte Apps, Berechtigungen, verdächtiges Verhalten, Storefront-Skripte, App-Einbindungen, Konfigurationen und Weiterleitungen beim Checkout.
Kannst du prüfen, ob eine meiner Shopify-Apps kompromittiert ist?
Ich kann verdächtige App-Konfigurationen und -Verhalten im Audit-Rahmen untersuchen und etwaige Bedenken melden.
Kannst du nach gefälschten Checkout-Weiterleitungen suchen?
Ja, das Prüfen auf verdächtige Redirects und app-bezogene Checkout-Störungen ist zentrales Ziel dieses Audits.
Kannst du Apps prüfen, die ich bereits deinstalliert habe?
Ich kann alle relevanten Informationen oder Belege prüfen, die du mir gibst, aber der Zugriff auf gelöschte App-Konfigurationen ist möglicherweise nicht mehr vorhanden.
Mein Checkout sieht normal aus. Kann es trotzdem ein Problem geben?
Ja, einige gemeldete Angriffe verhalten sich über Sitzungen hinweg inkonsistent, daher beweist ein erfolgreicher Checkout-Test nicht, dass alles sicher ist.
Kannst du prüfen, ob meine Theme-Dateien schädlichen Code enthalten?
Der Audit fokussiert sich auf App-bezogene Risiken und relevante Storefront-Skripte; eine vertiefte Theme-Code-Untersuchung hängt vom vereinbarten Umfang ab.