Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
SOC 1-Readiness, US CPA, Steuern, Unternehmens-Compliance
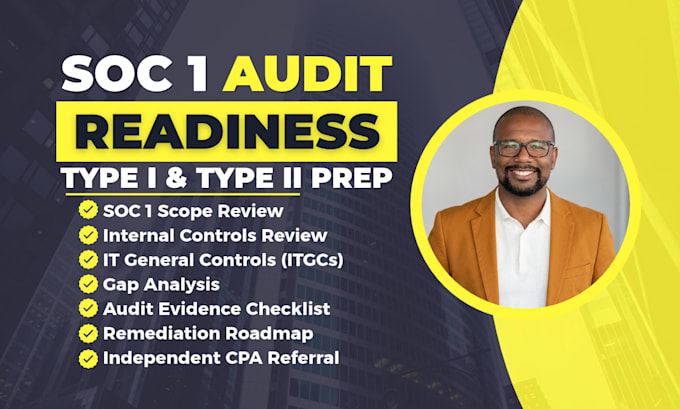
Brauchst du Bereitschaft für SOC 1-Audits für einen Kunden, Prüfer oder eine Lieferanten-Due-Diligence? Ich bin aktiv lizenzierter US-CPA und helfe Gehaltsabrechnungsdienstleistern, ausgelagerten Buchhaltungsfirmen, Fintech-Unternehmen und SaaS-Anbietern, sich auf SOC 1 Type I- und Type II-Prüfungen vorzubereiten.
Ich bewerte Kontrollen, die relevant sind für die interne Kontrolle über den Finanzbericht deiner Kunden (ICFR), einschließlich Abrechnung, Gehaltsabrechnung, Transaktionsverarbeitung, Abstimmungen und IT-Generalsteuerungen (ITGCs), soweit zutreffend.
Mein SOC 1 Readiness-Prozess:
Wähle eine SOC 1-Scope-Review, eine Bewertung der internen Kontrollen oder einen vollständigen Readiness-Plan. Wenn du einen unterzeichneten SOC 1-Bericht benötigst, kann ich eine unabhängige CPA-Firma empfehlen und die Übergabe koordinieren.
Sende mir vor der Bestellung deine SOC 1-Anfrage, deinen Termin und die Systeme im Scope, damit ich das passende Paket empfehlen kann.
Automatische Übersetzung
Was ist in deinem SOC 1 Audit Readiness-Service enthalten?
Basis beinhaltet eine SOC 1 Scope-Review und eine Starter-Nachweis-Checkliste. Standard beinhaltet eine interne Kontrollen-Gap-Analyse für bis zu 10 Kontrollen. Premium deckt bis zu 20 Kontrollen über zwei Systeme ab und umfasst eine Remediation-Roadmap, einen Audit-Nachweis-Tracker und eine 30-minütige Durchsprache.
Kannst du bei SOC 1 Type 1- und Type 2-Readiness helfen?
Ja. Für SOC 1 Type I helfe ich dir, die Dokumentation zum Kontrolldesign zu einem bestimmten Datum vorzubereiten. Für SOC 1 Type II helfe ich außerdem dabei zu bestimmen, welche Nachweise aufbewahrt werden müssen, um zu zeigen, wie deine Kontrollen über den Prüfzeitraum funktioniert haben.
Was prüfst du während einer SOC 1 Gap-Analyse?
Ich prüfe deine Prozessdokumentation, Kontrolldesign, Verantwortlichkeiten und verfügbare Belege. Abhängig vom Umfang kann dies Abrechnung, Gehaltsabrechnung, Transaktionsverarbeitung, Abstimmungen und IT-Generalsteuerungen (ITGCs) wie Zugriffsverwaltung und Änderungsmanagement umfassen.
Bietest du SOC 1 Readiness für SaaS-, Fintech- und Gehaltsabrechnungs-Unternehmen an?
Ja. Ich unterstütze SaaS-Anbieter, Fintech-Unternehmen, Zahlungsabwickler, Gehaltsabrechnungsanbieter und ausgelagerte Buchhaltungsfirmen bei der Bewertung von Kontrollen, die mit der ICFR der Kunden zusammenhängen.
Was ist der Unterschied zwischen SOC 1 und SOC 2?
SOC 1 fokussiert sich auf Kontrollen, die für die Finanzberichterstattung deiner Kunden relevant sind. SOC 2 behandelt Sicherheit und gegebenenfalls Verfügbarkeit, Verarbeitungsgeschwindigkeit, Vertraulichkeit oder Privatsphäre. Falls ein Kunde einen SOC-Bericht angefragt hat, teile mir die Formulierung mit, damit wir bestätigen können, welchen Bericht er benötigt.
Kann ich über dieses Gig einen unterzeichneten SOC 1-Bericht erhalten?
Die aufgeführten Pakete decken die SOC 1-Readiness ab. Ich bin ein aktiv lizenzierter US-CPA und kann eine unabhängige CPA-Firma für die SOC 1 Type I- oder Type II-Untersuchung empfehlen und die Übergabe koordinieren. Die Untersuchung wird separat abgegrenzt und offeriert.
Was musst du bereitstellen, um meine SOC 1 Readiness-Bewertung zu starten?
Teile die SOC 1-Anfrage des Kunden, den gewünschten Berichtstyp, deine Frist und die Systeme oder Geschäftsprozesse, die beteiligt sind. Falls vorhanden, füge deine Kontrollmatrix, Prozessbeschreibungen oder vorherigen SOC 1-Bericht bei. Schreibe mir vor der Bestellung, damit ich das passende Paket empfehlen kann.