Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Großbritannien
LangGraph-Ingenieur, Produktions-AI-Agenten, FastAPI, LangSmith, MCP
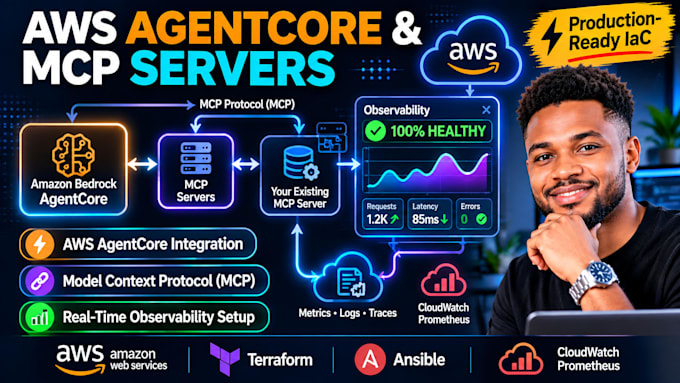
Suchst du einen Experten für AWS AgentCore MCP-Server-Integration, Bereitstellung und Echtzeit-Observability? Ich liefere leistungsstarke Cloud-Lösungen, die deine intelligenten Tools verbinden, Telemetrie-Lücken schließen und deine Infrastruktur robust machen! Stehen dir fehlgeschlagene serverlose Verbindungen, fehlende CloudWatch-Logs, stille Agentenfehler oder ungültige Protokoll-Handshakes gegenüber? Ich garantiere, jeden Backend-Bereitstellungsfehler und Monitoring-Fehler zu beheben, dem du aktuell gegenüberstehst.
Was ich für dich bauen & konfigurieren werde:
Warum du mit mir arbeiten solltest? Ich erspare dir lästige Konfigurationsraten. Du bekommst eine produktionsreife, hoch observierbare Cloud-Architektur, sauber aufgebaut mit modernen IaC-Frameworks


Cloud-Provider:
Amazon Web Services
Frameworks:
Npm
•
Terraform
•
Pulumi
•
Ansible
•
Crossplane
Automatische Übersetzung
Wie verbindest und konfigurierst du MCP-Server innerhalb von AWS AgentCore?
Ich setze sichere serverlose Laufzeit-Module auf, konfiguriere sichere Endpunkt-Routen und ordne deine Tool-Schemata so zu, dass Claude oder andere Agenten mühelos kommunizieren können.
Kannst du vollständige Observability und benutzerdefinierte Metriken-Tracking für meine Cloud-Agenten einrichten?
Ich integriere verteiltes Tracing, benutzerdefinierte CloudWatch-Metriken, strukturierte Protokoll-Pipelines und proaktive Fehlerwarnungen, um Ausfälle sofort zu erkennen.
Verwendest du Infrastruktur-als-Code-Tools wie Terraform oder Pulumi für diese Bereitstellungen?
Absolut. Ich erstelle sauberen, Versionskontroll-basierten Infrastrukturcode mit Terraform und Ansible, um wiederholbare, produktionsreife Cloud-Setups sicherzustellen.
Welche Berechtigungen oder welchen Zugriff benötigst du von mir, um meine AWS-Umgebung zu konfigurieren?
Du musst temporäre IAM-Administrator-Credentials oder eine Einladung zur AWS Identity Center-Rolle mit Berechtigungen für serverlose und Netzwerkdienste bereitstellen.
Wie behebst du stille Fehler oder Latenzprobleme in benutzerdefinierten MCP-Agenten-Pipelines?
Ich analysiere Laufzeitprotokolle, prüfe Payload-Engpässe, verifiziere Protokoll-Handshakes und feineinstelle Ausführungs-Timeout-Grenzen, damit Antworten blitzschnell erfolgen.