Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
AWS-zertifiziert, Azure-zertifiziert, K8s-zertifiziert, Terraform-zertifiziert
Ich bewerte dein Terraform, wie es ein Senior-Ingenieur tun würde, der deinem Team beitritt, und sage dir ganz ehrlich, was solide ist, was riskant ist und was zuerst gefixt werden muss.
WAS ICH ÜBERPRÜFE
- Modulstruktur und Wiederverwendung
- State-Backend, Locking und Isolation
- Umgebungs-Trennung und Drift
- Provider- und Modul-Version-Pinning
- Geheimnisse im Code und im State
- IAM- und Netzwerkaussetzung, die durch den Code entsteht
- Die Pipeline, die Terraform ausführt (Standard und Premium)
WAS DU BEKOMMST
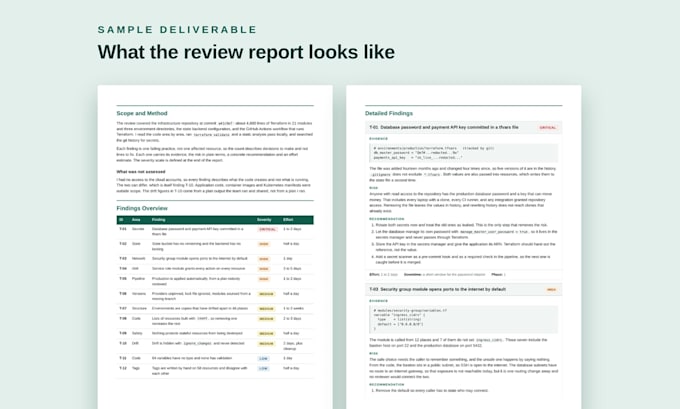
Ein schriftlicher Bericht, kein Häkchen-Liste. Jede Feststellung enthält den Nachweis aus deinem Code, das Risiko in einfachen Worten, eine Schwere und eine konkrete Behebung, damit dein Team ihn als Backlog verwenden kann. Wenn etwas Kritisches auftaucht, sage ich dir am selben Tag Bescheid.
Funktioniert mit Terraform und OpenTofu, auf AWS und Azure, mit oder ohne Terragrunt.
Der Zugriff ist schreibgeschützt. Ich ändere weder deinen Code noch deine Infrastruktur.
ÜBER MICH
Meine Terraform- und Docker-Kurse haben über 17.000 Teilnehmer (4,8 Bewertung).
Repository mit mehr als 5.000 Zeilen? Schreib mir vor der Bestellung eine Nachricht und ich schicke dir ein individuelles Angebot.


Tools:
GitLab
•
GitHub
•
Andere
Framework:
Terraform
Programmiersprache:
Andere
Expertise:
Konfiguration
Automatische Übersetzung
Benötigst du Zugriff auf unsere Cloud-Konten?
Nein. Diese Überprüfung basiert auf dem Code und der Pipeline-Konfiguration. Wenn du auch die Laufzeitumgebung beurteilt haben möchtest, schau dir mein AWS-Bewertungs-Gig an.
Behebst du die gefundenen Probleme?
Der Bericht sagt dir genau, was du ändern musst und warum. Die Umsetzung der Fixes ist nicht enthalten, damit dein Team die Kontrolle über den Code behält. Ich kann die Behebung separat offerieren.
Wird unser Code vertraulich behandelt?
Ja. Ich arbeite nur innerhalb des Zugriffs, den du mir gibst, ich behalte nach der Lieferung keine Kopien und bin bereit, vor Beginn einer NDA zu unterzeichnen.
Kann ich ein Beispiel des Berichts sehen?
Ja. Die Galerie enthält einen Musterbericht, der aus einem fiktiven Repository erstellt wurde, und du kannst dort das vollständige Muster-PDF herunterladen.