Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
IT-Support und Cybersicherheit
Ich richte eine zentrale Sammlung und Überwachung von Logs für dein Unternehmen ein, damit du im Blick hast, was in deinem Netzwerk passiert, bevor ein kleines Problem zu einem großen wird.
Die meisten kleinen Unternehmen haben keine Sicht auf ihre Systeme, bis etwas kaputtgeht oder kompromittiert wird. Ich baue die gleiche Art von Überwachungssystem, das in der Sicherheitsbranche verwendet wird, skaliert auf eine kleine Umgebung.
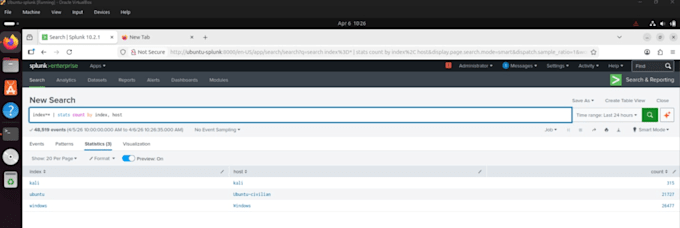
Was ich mitbringe: Praktische Erfahrung beim Aufbau und der Wartung eines Multi-Machine-SIEM-Labors (Splunk, Sysmon, zentrale Protokollierung über Windows/Linux-Endpunkte) plus eine Security+ Zertifizierung und Erfahrung in der DoD-konformen Überprüfung.
Was du bekommst:
Für wen das geeignet ist: Kleine Unternehmen oder einzelne IT-Administratoren, die echte Sichtbarkeit in ihr Netzwerk haben möchten, ohne einen Vollzeit-Sicherheitsanalysten einzustellen.
Sende mir vor der Bestellung die Anzahl und das Betriebssystem der Maschinen, die überwacht werden sollen, damit ich den Umfang bestätigen kann.
Server:
Virtueller privater Server
•
Windows-Server
Betriebssysteme:
Windows
•
Linux
