Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Datensicherheits- und Compliance-Berater, GDPR, PIPL, ISO 27001
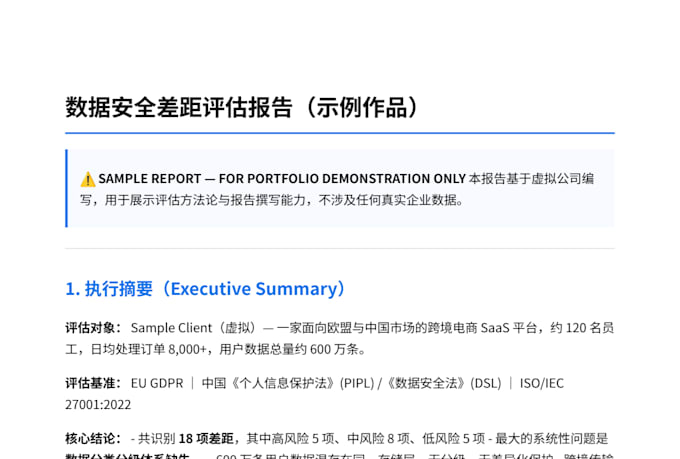
Ist dein Unternehmen bereit für GDPR, ISO 27001 oder Chinas PIPL? Ich führe eine strukturierte Gap-Analyse durch und sage dir genau, wo du stehst, bevor ein Regulierer oder Auditor es tut.
Was du bekommst:
- Kontroll-zu-Kontroll-Bewertung gegen 1 Framework (GDPR / ISO 27001 / PIPL)
- Risikobasierte Findings: Jede Lücke wird nach Wahrscheinlichkeit und Auswirkung bewertet
- Abhilfungs-Roadmap mit Verantwortlichkeiten und Zeitplan, kein generischer Checkliste
- Klassifikationsrahmen für Daten (L1-L4) auf der obersten Ebene
So funktioniert es:
1. Du beantwortest einen Scoping-Fragebogen und teilst vorhandene Richtlinien (falls vorhanden)
2. Ich bewerte jede Kontrolle und führe ggf. Interviews mit Schlüsselpersonen
3. Du erhältst den Bericht (PDF) und einen Debriefing-Termin zur obersten Ebene
Warum mit mir arbeiten:
- Ich arbeite grenzüberschreitend: Chinas PIPL/DSL und die EU-GDPR, eine Seltenheit, die die meisten Berater nicht bieten
- Audit-ähnliche Deliverables, keine kopierten Vorlagen: Jede Feststellung erklärt WARUM sie wichtig ist und WIE man sie behebt
- Schnelle Kommunikation auf Englisch
- 4 Jahre praktische Erfahrung im Bereich Datensicherheit, CISP-DSG-zertifiziert
Hinweis: Das ist eine Ready-and-Gap-Assessment, kein formelles Zertifizierungs-Audit, und ich biete Sicherheitsberatung, keine Rechtsberatung an.

Business-Art:
Start-ups
•
Kleine und mittelständische Unternehmen
Branche:
Cybersicherheit
•
E-Commerce
•
Finanzdienstleistungen
Automatische Übersetzung
Ist das eine Zertifizierungsprüfung?
Nein. Das ist eine Gap-/Bereitschafts-Assessment, das genau zeigt, wo du im Vergleich zum Framework stehst und was vor einer formellen Prüfung zu beheben ist. Es verhindert das Scheitern der echten Prüfung.
Welche Frameworks deckst du ab?
GDPR, ISO 27001, Chinas PIPL & DSL und NIST CSF. Wähle eines pro Auftrag oder füge ein zweites Framework als Gig-Extra hinzu.
Bieten Sie Rechtsberatung an?
Nein — ich bin Sicherheitsberater, kein Jurist. Ich bewerte technische und organisatorische Kontrollen gemäß den Anforderungen des Frameworks.
Was brauchst du von mir, um anzufangen?
Ein kurzer Fragebogen (Branche, Unternehmensgröße, Datentypen, die du bearbeitest) plus vorhandene Sicherheitsrichtlinien. Für die Beurteilung ist kein Zugriff auf deine Systeme erforderlich.