Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cybersecurity-Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
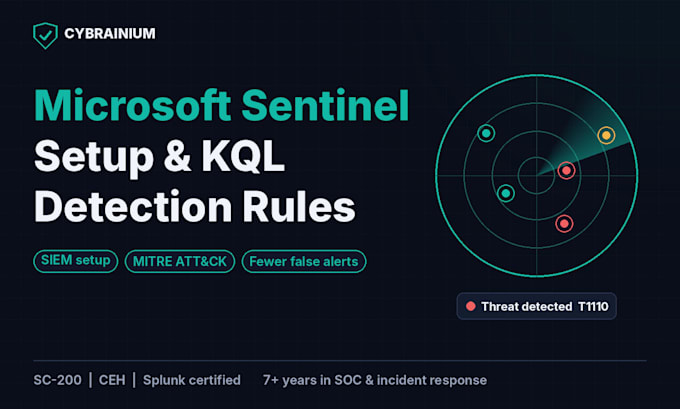
Überflutet Microsoft Sentinel dein Team mit zu vielen Fehlalarmen oder verpasst realen Angriffen? Wir bauen Sentinel auf und nehmen es so ab, dass dein SOC das Wichtige sieht.
Was du bekommst:
- Deployment von Sentinel und Onboarding der Logquellen
- Angepasste KQL-Erkennungsregeln, zugeordnet zu MITRE ATT&CK
- Feinabstimmung verrauschter Regeln zur Reduzierung von Fehlalarmen
- Workbooks und Dashboards für dein Team
- Automatisierte Reaktions-Playbooks mit Logic Apps
- klare Dokumentation und Übergabe
Warum mit uns arbeiten:
- 7+ Jahre Erfahrung in SOC, Detektions-Engineering und Incident Response
- SC-200, CEH und Splunk-zertifiziert
- Jede Regel wird vor der Lieferung mit Musterangriffsdaten getestet
So funktioniert es:
1. Teile deine Umgebung mit: Datenquellen, Lizenzen und aktuelle Regeln
2. Wir bestätigen Umfang und Zeitplan, bevor du bestellst
3. Wir bauen, testen und liefern mit einer Einweisung
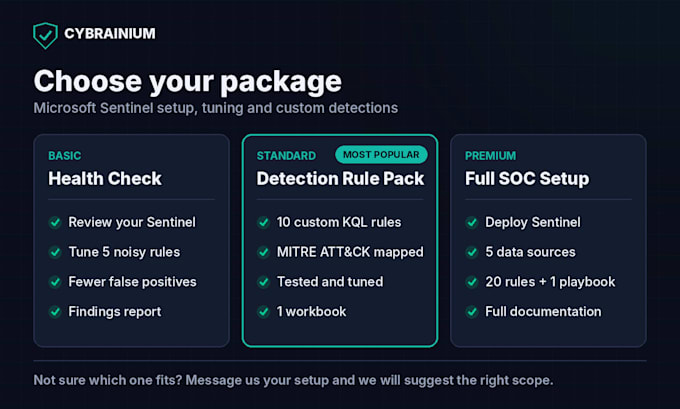
Nicht sicher, welches Paket passt? Sende uns deine Setup-Details und wir schlagen den richtigen Scope vor.
Hinweis: Wir arbeiten nur in Umgebungen, die du besitzt oder für die du die Verwaltung autorisiert bist. Wir benötigen Lese- oder Mitwirkungszugriff auf deinen Sentinel-Arbeitsbereich.

Cloud-Provider:
microsoft azure
Expertise:
Installation
•
Backup
•
Migration
•
Debuggen
•
Entwicklung
Cloud-Computing-Ressource:
Security Groups
•
Andere
Automatische Übersetzung
Welchen Zugriff brauchst du auf meine Umgebung?
Lesezugriff genügt für einen Health Check. Für das Erstellen von Regeln und Playbooks benötigen wir Contributor-Zugriff auf deinem Workspace. Den Zugriff kannst du nach Abschluss der Arbeiten entfernen.
Kannst du unsere bestehenden Regeln statt neue Regeln zu erstellen feintunen?
Ja. Das Basic-Paket ist dafür ausgelegt. Wir prüfen deine aktuellen Analytics-Regeln, finden die lautesten und feintunen sie, um Fehlalarme zu reduzieren, ohne echte Detektionen zu verlieren.
Arbeitest du mit Splunk oder anderen SIEMs?
Ja. Wir erstellen auch Detektionen in Splunk und können Regeln von Splunk oder einem anderen SIEM zu Microsoft Sentinel migrieren – mit dem Migration-Extra.
Wie hältst du unsere Daten vertraulich?
Wir greifen nur auf das zu, was die Aufgabe braucht, kopieren niemals Logs aus deiner Umgebung und unterschreiben gerne dein NDA, bevor wir beginnen.
Bieten Sie nach der Lieferung fortlaufenden Support an?
Ja. Wir bieten monatliches Detektions-Feintuning und neue Regelentwicklung. Schreib uns eine Nachricht, dann erstellen wir dir ein individuelles Angebot basierend auf deiner Umgebung.