Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

Automatische Übersetzung
Eine Website oder App launchet oder du brauchst einen Sicherheitsbericht für einen Kunden oder Auditoren? Wir testen deine Webanwendung und APIs so, wie es echte Angreifer tun würden, und zeigen dir anschließend genau, wie du das Gefundene behebst.
Was wir testen:
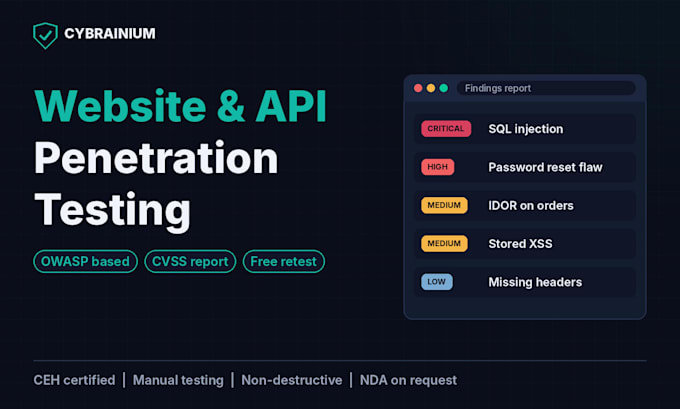
- Zugriffskontrolle, IDOR und Privilegieneskalation
- SQL-Injektion, XSS und andere Injektionsfehler
- Authentifizierung, Sitzungs- und Passwort-Reset-Schwachstellen
- API-Sicherheit: Autorisierung, Ratenbegrenzung, Datenspeicherung
- Fehlkonfigurationen, Sicherheitsheader und SSL/TLS
- Geschäftslogik-Schwachstellen
Was du bekommst:
- Manuelle Tests unterstützt von Industrietools, basierend auf OWASP
- Jede Feststellung wird von Hand verifiziert, kein Scangeräusch
- PDF-Bericht mit CVSS-Schwere, Belegen und klaren Korrekturmaßnahmen
- Berichtsformat, geeignet als ISO 27001- und SOC 2-Evidence
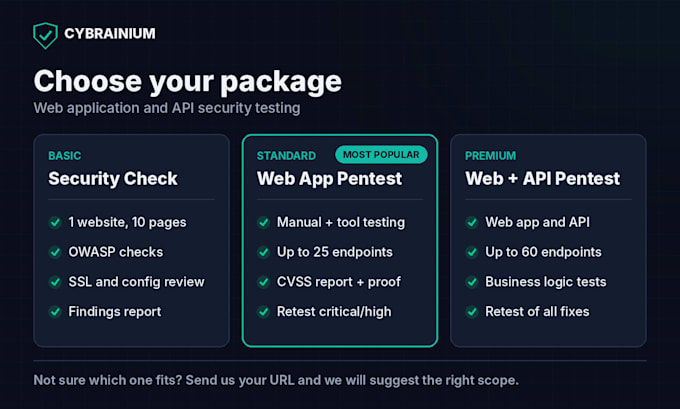
- Kostenlose Nachtests bei kritischen und hohen Findings (Standard und Premium)
Warum wir:
- CEH-zertifiziertes Team mit Bug-Bounty-Erfahrung
- Sicheres, zerstörungsfreies Testen, bevorzugt Staging
- NDA auf Wunsch
Bitte schicke uns vor der Bestellung eine Nachricht, damit wir den Umfang bestätigen können. Wir testen nur Systeme, die du besitzt oder für die du die Testfreigabe hast.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Cybersecurity Services, VAPT, SOC, Cloud Security, GRC, Brand Protection
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Wird das Testen meine Website beschädigen oder verlangsamen?
Nein. Wir verwenden sichere, nicht-zerstörerische Techniken und verzichten auf DoS-Tests. Wir empfehlen, eine Staging-Kopie zu testen, und können ein Testfenster für die Produktion festlegen.
Was ist der Unterschied zwischen einem Scan und einem Penetrationstest?
Ein Scan führt nur automatisierte Tools aus und erzeugt viele Fehlalarme. Ein Penetrationstest fügt manuelle Tests hinzu, prüft die Geschäftslogik und belegt jede Feststellung. Standard und Premium sind vollständige Penetrationstests.
Brauche ich meinen Quellcode?
Nein. Wir testen von außen, wie ein echter Angreifer. Für registrierte Bereiche benötigen wir Testaccounts für jede Benutzerrolle. Bitte teile niemals echte Admin-Passwörter mit.
Wirst du eine Website testen, die mir nicht gehört?
Nein. Wir testen nur Systeme, die du besitzt oder für die du eine schriftliche Genehmigung hast. Dadurch schützen wir dich und uns rechtlich.
Was ist im kostenfreien Nachtest enthalten?
Nachdem du die Probleme behoben hast, testen wir sie erneut und aktualisieren den Bericht. Standard deckt kritische und hohe Findings ab, Premium alle Findings. Bitte fordere den Nachtest innerhalb von 30 Tagen nach Lieferung an.
Kannst du ein Schreiben für meine Kunden oder Auditoren erstellen?
Ja. Füge den Security Assessment Letter als Extra hinzu und wir stellen eine unterschriebene Zusammenfassung des Testumfangs, der Termine und Ergebnisse bereit.