Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI

Automatische Übersetzung
Befürchtest du Sicherheitslücken auf deiner Website oder Webanwendung?
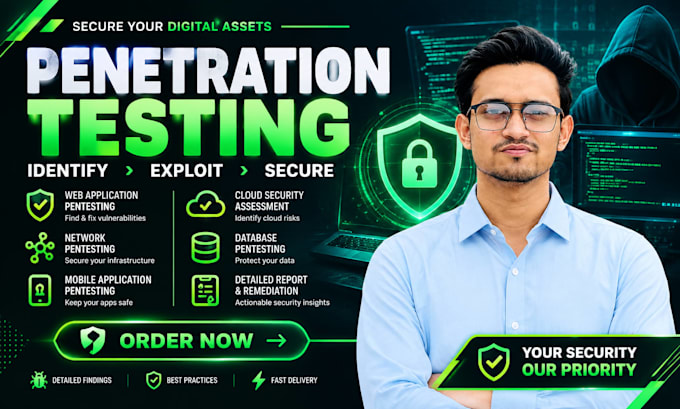
Ich biete professionelle Penetrationstests, Schwachstellenbewertungen und Cybersicherheitsdienste an, um Sicherheitslücken zu identifizieren und deine digitalen Assets vor potenziellen Cyberbedrohungen zu schützen.
Meine Leistungen umfassen:
Warum du mich wählen solltest?
Professionelle und ethische Sicherheitstests
Manuelle und automatisierte Bewertungen
Detaillierte Berichte mit sicherheitstechnischen Empfehlungen
24/7-Kundensupport
100% Vertraulichkeit
Pünktliche Lieferung
Kundenzufriedenheit
Alle Tests erfolgen ethisch und nur mit ausdrücklicher Genehmigung der Systeme.
Sichere deine Website, bevor die Hacker ihre Schwächen finden!
Kontaktiere mich, bevor du eine Bestellung aufgibst, um deine Anforderungen zu besprechen.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Cybersecurity specialist and WordPress security expert
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Umfasst das Penetrationstests oder Systemeinbrüche?
Ja. Alle Pakete beinhalten professionelle Penetrationstests. Der Unterschied liegt im Umfang und in der Tiefe der Analyse. Alle Tests sind ethisch, autorisiert und nicht destruktiv, mit Fokus auf die Identifikation und Validierung von Sicherheitslücken.
Benötigst du Zugriff auf unsere internen Systeme?
Es hängt vom Umfang ab. Öffentliche Web- oder Mobile-Anwendungen erfordern keinen internen Zugriff. Interne Systeme oder Netzwerke benötigen möglicherweise eingeschränkten, autorisierten Zugriff, um eine ordnungsgemäße Bewertung durchzuführen. Alle Zugriffe werden sicher gehandhabt und ausschließlich für Testzwecke verwendet.
Welche Methoden verwendest du?
Ich nutze eine Kombination aus branchenüblichen Penetration-Testing-Methoden, darunter OWASP WSTG, OSSTMM und PTES. Diese Frameworks bieten einen strukturierten und bewährten Ansatz zur Identifizierung und Validierung von Sicherheitslücken in Webanwendungen, mobilen Anwendungen, Netzwerken und Systemen.
Für wen ist dieser Service am besten geeignet?
Dieser Service ist ideal für Unternehmen, Entwickler und Organisationen, die die Sicherheit ihrer Systeme verstehen und verbessern möchten. Besonders geeignet ist er für Website-Betreiber, Startups, SaaS-Plattformen und Unternehmen, die mit sensiblen Daten arbeiten.
Wie werden meine Daten und Informationen während des Tests behandelt?
Alle Daten werden streng vertraulich behandelt und in Übereinstimmung mit den geltenden Datenschutzprinzipien, einschließlich DSGVO, verarbeitet. Der Zugriff wird nur für die autorisierte Sicherheitsbewertung genutzt, und keine Daten werden gespeichert, geteilt oder über das für den Test unbedingt Notwendige hinaus verarbeitet.
Bekomme ich einen schriftlichen Bericht?
Ja. Nach der Bewertung erhältst du einen schriftlichen Bericht, der sowohl eine Zusammenfassung für die Geschäftsleitung als auch einen detaillierten technischen Bericht enthält. Der Geschäftsleitungsbericht gibt einen Überblick über Risiken und wichtige Erkenntnisse, während der technische Bericht eine tiefgehende Analyse, Beweise und Schritte zur Behebung umfasst.