Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity-Stratege und KI-Produktleiter
Suchst du eine erfahrene Sicherheitsführung, ohne einen Vollzeit-CISO einstellen zu müssen? Ich bin Dinesh, ein Cybersicherheitsführer mit 19 Jahren Erfahrung. Ich arbeite als dein vCISO und Cybersicherheitsberater und sehe deine Sicherheit aus zwei Blickwinkeln: dem BISO-Perspektive (wie Sicherheit das Geschäft unterstützt) und dem CISO-Perspektive (wie das Programm läuft und gemessen wird).
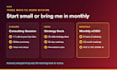
Drei Wege, mit mir zusammenzuarbeiten:
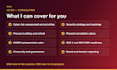
Was ich abdecken kann:
Dies ist Beratungs- und Planungsarbeit. Ich führe keine Hacking-Tests oder Scans durch.
Automatische Übersetzung
Was brauchst du von mir, um anzufangen?
Eine kurze Übersicht deines Produkts, Teamgröße, Tech-Stack, Cloud-Setup und Compliance-Ziele. Wenn du Berichte zu früheren Audits, Pentests oder Scans hast, teile sie mit mir – ich baue den Remediation-Plan darum herum.
Führst du Penetrationstests oder Schwachstellen-Scans durch?
Nein. Dieser Gig ist beratend. Ich übernehme deine bestehenden Erkenntnisse und wandle sie in einen phasenweisen Remediation-Plan für Anwendung, Mobil, Infrastruktur, Cloud und andere Schwachstellen um, mit Zuordnungen und Zeitplänen.
Geht das nur um Startups oder auch um Unternehmen?
Beides. Das Enterprise-Paket ergänzt eine 12-Monats-Roadmap, eine EASM-Implementierung und Transformationsplan, Readyness für SOC 2 und ISO 27001 sowie einen KI-Transformationsplan mit AI-Sicherheit und Governance.
Welches Format erhalte ich?
Ein editierbares PowerPoint-Deck plus eine PDF-Kopie. Standard und Enterprise beinhalten außerdem einen schriftlichen Aktionsplan, den dein Team wöchentlich verfolgen kann.
Kannst du uns nach der Lieferung weiter beraten?
Ja. Ich bleibe dein Startup-Cybersicherheitsberater, während ihr das Programm aufbaut. Schreib mir nach deiner Bestellung eine Nachricht, dann richten wir hier bei Fiverr fortlaufende Sitzungen ein.
Was ist im Monthly vCISO-Paket enthalten?
Bis zu 8 Stunden Beratungsanrufe im Monat, plus das Strategiedokument, eine 12-monatige Roadmap, einen SOC 2- oder ISO 27001-Reifeplan, einen EASM-Plan und einen Plan für die KI-Transformation. Du kannst es jeden Monat erneuern.


