Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
CURLY SECURITY Web-App-Testing, Automatisierungs-Spezialist
Bezahl nicht mehr für automatisierte Scannerberichte. Die meisten Gigs verwenden einfach nur automatische Tools und exportieren PDFs voller Falschmeldungen. Das ist keine echte Sicherheit.
Willkommen bei Curly Security. Ich spezialisiere mich auf manuelle Penetrationstests von Webanwendungen. Ich denke wie ein Angreifer, um die kritischen Geschäftslogik-Fehler und Zugriffskontroll-Umgehungen (wie IDOR und Privilege Escalation) zu finden, die Scanner übersehen.
Was ich mache:
Methodik: Ich führe Black-Box (keine Anmeldeinformationen) und Gray-Box (authentifiziert) Tests durch, um eine realistische Einschätzung deiner Sicherheitslage zu geben.

Anwendung testen:
Web-Applikation
Gerät:
PC
•
Linux
Automatische Übersetzung
Führst du nur automatisierte Scanner wie Nessus oder Acunetix aus?
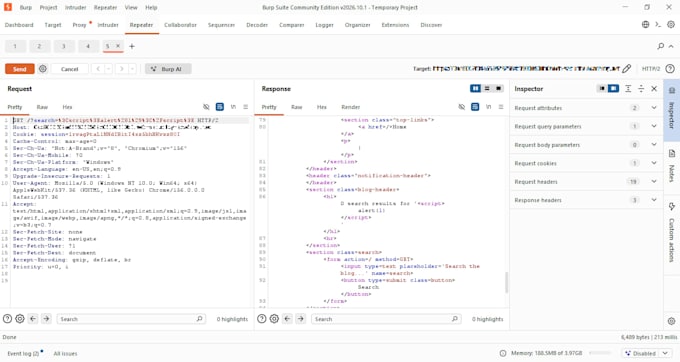
Absolut nicht. Ich führe tiefe, manuelle Tests mit Burp Suite und eigenen Python-Skripten durch. Automatisierte Scanner übersehen komplexe Geschäftslogik-Fehler (wie Privilegien-Erweiterung des Benutzers), genau das, wofür Curly Security spezialisiert ist.
Was genau erhalte ich am Ende des Gigs?
Du erhältst einen professionell formatierten, hochvertraulichen PDF-Bericht. Er enthält eine Executive Summary, eine Aufschlüsselung der Schwachstellen nach Schwere (CVSS), eine Schritt-für-Schritt-Proof-of-Concept (mit Screenshots der Exploit-Situation) und genaue Remediation-Schritte für deine Entwickler.
Brauchst du Zugriff auf meinen Quellcode?
Nein. Ich interagiere mit deiner Webanwendung von außen, genau wie ein echter böswilliger Hacker es tun würde. Eine standardisierte Test-Benutzerkennung (Gray-Box-Testing) wird jedoch dringend empfohlen, damit ich authentifizierte Funktionen testen kann.
Wird dein Test meine Website abstürzen oder kaputt machen?
Nein. Ich verwende sichere, nicht-destruktive Testmethoden. Ich führe keine DoS-Angriffe durch und achte darauf, deine Live-Datenbank nicht zu beeinträchtigen oder deine echten Nutzer zu stören.
Kannst du jede beliebige Website testen, die ich will?
Ich kann nur Webanwendungen testen, die du persönlich besitzt oder für die du eine ausdrückliche schriftliche Genehmigung zur Testung hast. Du musst deine Autorisierung bestätigen, bevor ich mit aktiver Aufklärung beginne.