Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Code-Auditor, Python-Entwickler
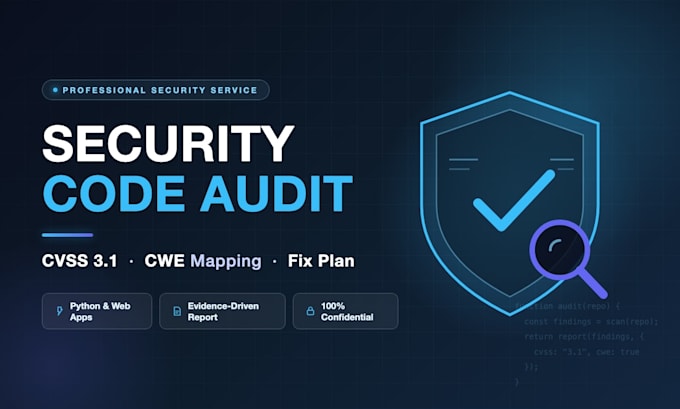
Ich führe eine professionelle Sicherheitscode-Audit deiner Codebasis durch und liefere einen evidenzbasierten Findings-Bericht.
Was du bekommst:
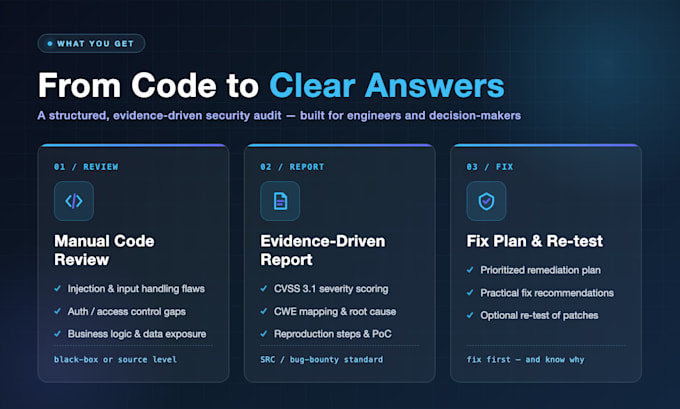
- Manuelle Sicherheitscode-Überprüfung: Injektionen, Auth-/Autorisierungsfehler, Logikfehler, unsichere Datenverarbeitung
- Strukturierter Bericht: CVSS 3.1-Schweregrade, CWE-Zuordnung, Reproduktionsschritte, Ursachenanalyse, praxisnahe Fix-Empfehlungen
- Priorisierter Behebungsplan: Was zuerst behoben wird und warum
So funktioniert's:
1. Du teilst den Code (Repo oder Archiv) und eine kurze Scope-Bemerkung
2. Ich prüfe ihn und liefere den Bericht innerhalb des vereinbarten Liefertermins
3. Optionaler Re-Test deiner Fixes (Add-on)
Scope: Python und Webanwendungen sind meine Kernkompetenz. Andere Stacks willkommen – schreib mir zuerst.
Vertraulichkeit: dein Code wird nur für diese Audit verwendet und nach der Lieferung gelöscht.
Ich nutze KI-Tools für Recherche und Entwürfe; jedes Deliverable wird von mir geprüft und verifiziert, bevor es dich erreicht.
Schreibe mir vor der Bestellung, um den Scope zu bestätigen.

Entwicklungstechnologie:
Python
Automatische Übersetzung
Q1: Welche Sprachen auditest du?
A1: Python und Webanwendungen sind meine Kernkompetenz. Andere Stacks willkommen – schreib mir vor der Bestellung.
Q2: Wie schicke ich dir meinen Code?
A2: Nach der Bestellung teile mir einen privaten Repo-Link oder ein Archiv (zip/tar). Dein Code wird nur für dieses Audit verwendet und nach der Lieferung gelöscht.
Q3: Was enthält der Bericht?
A3: Jede Feststellung umfasst: Schweregrad (CVSS 3.1), CWE-Zuordnung, Reproduktionsschritte, Ursache und praxisnahe Fix-Empfehlungen – im Standardformat, das von Bug-Bounty- und SRC-Programmen genutzt wird.