Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Experte für digitale Forensik, Netzwerksicherheit und Cybersecurity-Lösungen
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
Schnelle Antwortzeit
Zeichnet sich durch besonders schnelle Antwortzeit aus.
Ich werde dich im Bereich Cybersecurity Governance, Risiko & Compliance (GRC) mit praktischer, leicht verständlicher Anleitung begleiten und beraten.
Ich kann dir bei folgenden Themen helfen:
Egal, ob du Student, Anfänger, Cybersecurity-Profi, Startup oder kleines Unternehmen bist – ich helfe dir, deine GRC-Anforderungen zu verstehen und eine praktische Herangehensweise zu entwickeln.
Bitte schreibe mir vor der Bestellung, wenn du spezielle Anforderungen hast, damit ich dir das passende Paket empfehlen kann.
Branche:
Cybersicherheit
Sprache:
Englisch
•
Französisch
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
1. Was ist in deinem GRC-Mentoring enthalten?
Ich biete praktische Anleitung zu Governance, Risikomanagement, Compliance, Sicherheitskontrollen, Rahmenwerken, Richtlinien und GRC-Best Practices, basierend auf deinen spezifischen Bedürfnissen.
2. Kannst du Anfänger im Bereich Cybersecurity GRC mentorieren?
Ja. Ich kann mit den Grundlagen beginnen und schrittweise praktische Themen wie Risikoanalysen, Kontrollen, Compliance und Sicherheitsgovernance abdecken.
3. Kannst du bei ISO 27001 und NIST helfen?
Ja. Ich kann dich durch die relevanten ISO 27001 und NIST-Konzepte, Anforderungen, Kontrollen, Risikomanagement und Implementierungsansätze führen.
4. Kannst du meine GRC-Dokumente überprüfen?
Ja. Je nach Paket kann ich Dokumente wie Risikoregister, Richtlinien, Kontrollmatrizen und andere GRC-Dokumentationen prüfen und Verbesserungsvorschläge machen.
5. Kannst du mir bei der Vorbereitung auf ein GRC-Jobinterview helfen?
Ja. Ich kann dir bei der Vorbereitung auf GRC-Interviews mit technischen Fragen, Szenarien, Risiko- und Compliance-Konzepten sowie praktischen Beispielen helfen.
6. Kannst du eine Cybersecurity-Risikoanalyse durchführen?
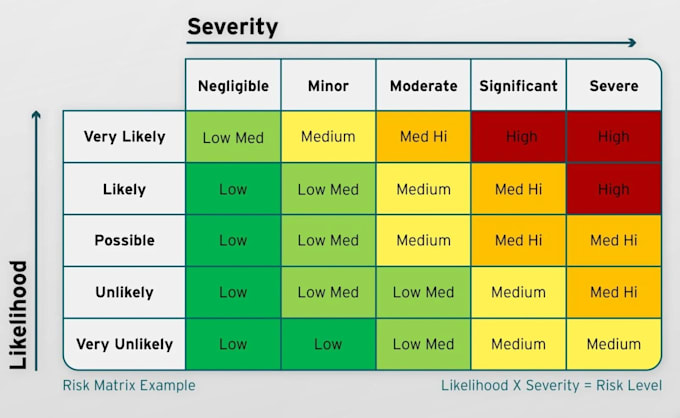
Ja. Ich kann dir bei der Durchführung oder Überprüfung deiner Risikoanalyse helfen, inklusive Risikoidentifikation, Wahrscheinlichkeit, Auswirkungen, Risikobewertung, Behandlung und Kontrollen.
7. Bietest du Compliance-Zertifizierungen an?
Nein. Ich biete GRC-Mentoring, Beratung, Bewertung und Anleitung an. Ich stelle keine ISO 27001 oder andere Compliance-Zertifikate aus.