Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cybersecurity-Forscher, Web-API-Sicherheitslückenforschung
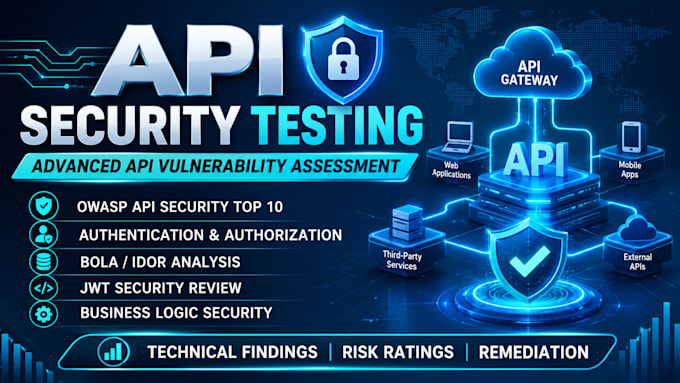
Ich biete berechtigte API-Sicherheitsbewertungen an, um potenzielle Sicherheitslücken zu identifizieren und die API-Sicherheit zu verbessern.
Meine Bewertung konzentriert sich auf:
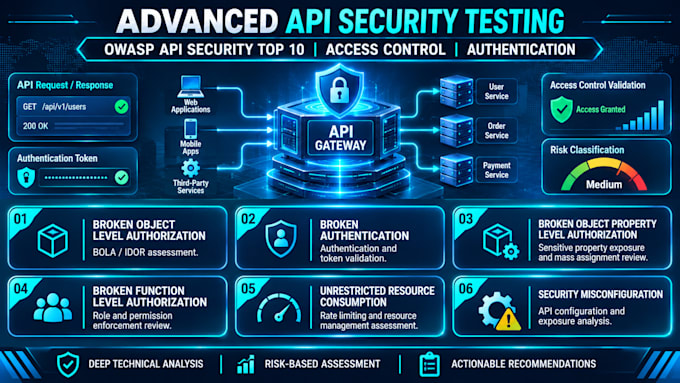
OWASP API Security Top 10
Broken Object Level Authorization (BOLA)
Broken Authentication
Broken Function Level Authorization
JWT-Sicherheitsvalidierung
Schwachstellen in der Zugriffskontrolle
Rate Limiting und Ressourcenverbrauch
Eingabevalidierung
Fehlkonfigurationen bei API-Sicherheit
Geschäftslogik-Schwachstellen
WELCHE ERKENNUNG SIE ERHALTEN:
Strukturierte Schwachstellenbewertung
Technische Befunde und Nachweise
Risikostufenklassifizierung
Potenzielle Sicherheitsauswirkungen
Praktische Abhilfemaßnahmen
Profi-Sicherheitsbewertungsbericht
Jede Bewertung erfordert ausdrückliche Genehmigung und einen klar definierten Testumfang. Testaktivitäten, Endpunkte, Einschränkungen und Liefergegenstände werden vor Beginn der Arbeiten vereinbart.
Mein Ziel ist es, genaue Sicherheitsbefunde zu liefern und umsetzbare Empfehlungen zu geben, um die API-Sicherheit zu verbessern.

Automatische Übersetzung
Welche APIs kannst du einschätzen?
REST-APIs und andere API-Typen, für die mir die notwendige Dokumentation, der Zugang und die Testmöglichkeiten vorliegen.
Benötigst du eine Genehmigung?
Ja. Ich bewerte nur APIs, die im Eigentum des Kunden stehen oder durch ausdrückliche schriftliche Genehmigung abgedeckt sind.