Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AWS Certified DevOps Engineer Professional, Kubernetes, Terraform, CI/CD
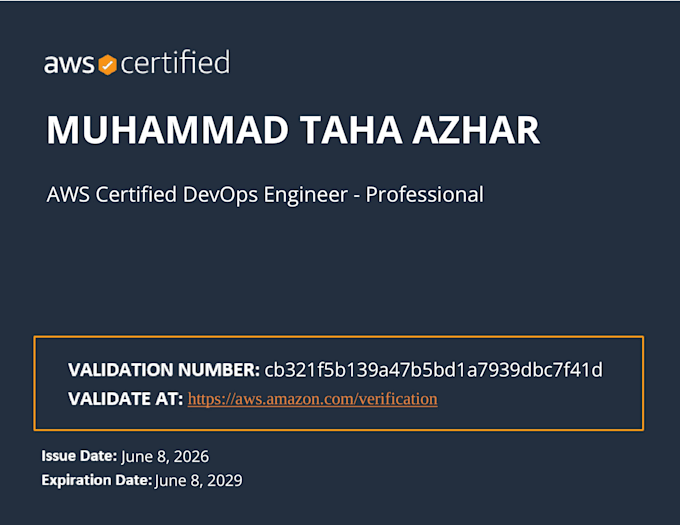
AWS Certified DevOps Engineer Professional (915/1000), AWS Solutions Architect Associate, AWS Cloud Practitioner und KCNA (100%) mit über 3 Jahren praktischer Erfahrung beim Aufbau sicherer, zuverlässiger und produktionsbereiter CI/CD-Pipelines.
Meine Zertifizierungen bestätigen fortgeschrittene Kenntnisse in AWS-Architektur, Automatisierung, Sicherheit und Kubernetes-Grundlagen. Damit kann ich sauberere Pipelines entwerfen, die richtigen AWS-Services auswählen, Least-Privilege-Zugriff anwenden und Deployments mit Best Practices für die Produktion troubleshootieren.
Was ich liefern kann:
Mein Fokus liegt auf sicherer Automatisierung, schnelleren Releases, wiederholbaren Deployments und Produktionszuverlässigkeit.
Bitte schreibe mir vor der Bestellung bei komplexen oder produktionskritischen Umgebungen, damit ich den Umfang prüfen und das passende Paket empfehlen kann.

_sgddka.jpg)
_nu7aga.jpg)
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Frameworks:
Npm
•
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
Programmiersprache:
Bash
•
JavaScript
•
Python
•
Golang
Expertise:
Installation
•
Debuggen
•
Konfiguration
Automatische Übersetzung
Mit welchen CI/CD-Plattformen arbeitest du?
Ich arbeite mit Jenkins, GitHub Actions, GitLab CI/CD, AWS-Deployment-Workflows, Docker-basierten Pipelines und Terraform-gesteuerter Infrastrukturautomatisierung.
Kannst du eine komplette CI/CD-Pipeline von Grund auf aufbauen?
Ja. Ich kann Pipelines für Build, Test, Sicherheitschecks, Docker-Image-Erstellung, Registry-Push, Deployment, Validierung und rollback-fähige Releases entwerfen und konfigurieren.
Kannst du eine fehlgeschlagene Jenkins-, GitHub Actions- oder GitLab-Pipeline reparieren?
Ja. Ich behebe fehlgeschlagene Builds, YAML-Fehler, Berechtigungen, Secrets, Docker-Probleme, Deployment-Fehler, Runner, Umgebungsvariablen und AWS-Integrationsprobleme.
Kannst du Anwendungen auf AWS mit CI/CD bereitstellen?
Ja. Ich automatisiere Deployments auf AWS-Services wie EC2, ECR, ECS und EKS basierend auf deinen Projektanforderungen mit Jenkins, GitHub Actions oder GitLab CI/CD.
Stellst du DevSecOps und Sicherheits-Scans in der Pipeline bereit?
Ja. Ich integriere Sicherheitschecks mit Gitleaks, Semgrep, Trivy, OWASP-Tools, IAM/OIDC, Secrets-Management und sicheren Deployment-Praktiken.
Bist du in AWS und DevOps zertifiziert?
Ja. Ich bin ein AWS Certified DevOps Engineer Professional mit 915 von 1000 Punkten und halte außerdem AWS SAA, AWS CCP und KCNA mit 100% Score.
Soll ich Sie kontaktieren, bevor Sie eine Bestellung aufgeben?
Ja, vor allem für Produktionspipelines, Kubernetes, AWS-Deployments oder komplexe DevSecOps-Workflows. Schreib mir zuerst, damit ich den Umfang prüfen und das passende Paket empfehlen kann.
Welche Sicherheitschecks kannst du in mein CI/CD-Setup integrieren?
Ich kann SAST, Dependency-Scanning, Secret-Detection, Container-Scanning, Trivy, SonarQube, OWASP-Checks und Sicherheitsgateways basierend auf deinen Projektanforderungen integrieren.
Kannst du komplexe Multi-Stage-CI/CD-Deployments automatisieren?
Ja. Ich automatisiere Entwicklungs-, Staging- und Produktions-Workflows mit Freigaben, Umgebungsvariablen, Docker-Builds, AWS-Deployments, Tests, Sicherheitschecks und Rollback-Strategien.

_sgddka.jpg)