Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AWS Certified DevOps Engineer Professional, Kubernetes, Terraform, CI/CD
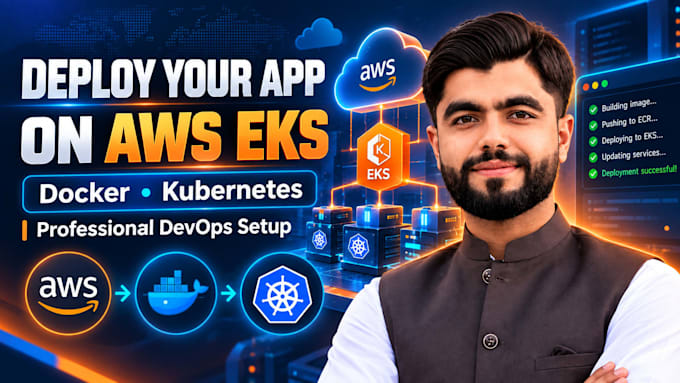
AWS EKS + Kubernetes Deployment für Produktion
Suchst du eine sichere, skalierbare und produktionsbereite AWS EKS Deployment mit Docker und Kubernetes?
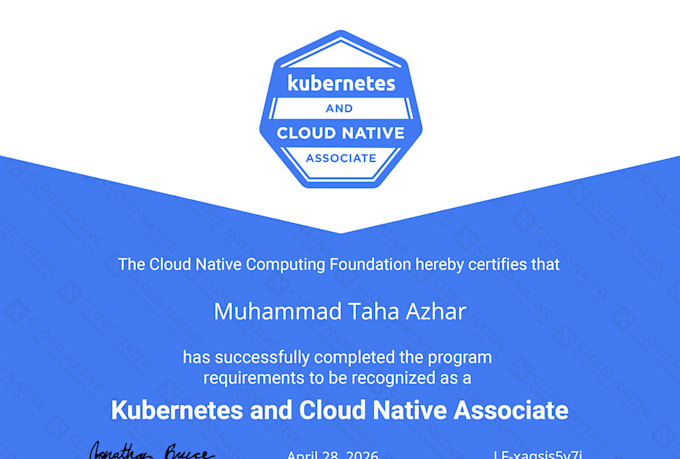
Ich bin ein AWS Certified DevOps Engineer Professional (915/1000), AWS Solutions Architect Associate und KCNA-zertifizierter Ingenieur mit über 3 Jahren praktischer Cloud- und DevOps-Erfahrung.
Ich baue und behebe Probleme mit Container-Plattformen unter Verwendung von Amazon EKS, Kubernetes, Docker, Helm, Terraform, ECR, IAM und CloudWatch.
Was ich liefern kann:
Sicherheitsorientierter Ansatz:
Bitte schreibe mir vor der Bestellung, wenn es um komplexe EKS, Terraform, Netzwerk, Migration oder Produktionsumgebungen geht.

_w766jf.jpg)
Tools:
Kubernetes
•
Docker
•
Amazon EKS
Frameworks:
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
Programmiersprache:
Bash
•
Python
Expertise:
Installation
•
Konfiguration
Automatische Übersetzung
Kannst du meine Anwendung auf AWS EKS deployen?
Ja. Ich kann deine Anwendung containerisieren, Images zu Amazon ECR pushen und sie mit Kubernetes-Manifests oder Helm auf AWS EKS deployen.
Kannst du einen neuen EKS-Cluster von Grund auf erstellen?
Ja. Ich kann einen AWS EKS-Cluster mit Netzwerk, IAM, Node-Gruppen, Sicherheitseinstellungen und den erforderlichen Kubernetes-Komponenten bereitstellen und konfigurieren.
Verwendest du Terraform für die EKS-Infrastruktur?
Ja. Ich kann die AWS EKS-Infrastruktur mit Terraform bereitstellen, um wiederholbare, wartbare und versionierte Deployments zu gewährleisten.
Kannst du Helm, Ingress und Autoscaling konfigurieren?
Ja. Ich kann Helm-Charts, Ingress oder AWS Load Balancer, HPA, Ressourcenlimits, ConfigMaps, Secrets und Produktionsbereitstellungseinstellungen konfigurieren.
Kannst du eine bestehende Kubernetes- oder EKS-Deployment Troubleshooting durchführen?
Ja. Ich kann fehlgeschlagene Deployments, Pods, Netzwerkprobleme, IAM, Load Balancer, Image-Pulls, Konfigurationsfehler und andere EKS/Kubernetes-Probleme untersuchen.
Stellst du Monitoring- und Sicherheitskonfigurationen bereit?
Ja. Ich kann CloudWatch-Monitoring konfigurieren und IAM, Secrets, Sicherheitsgruppen, Least-Privilege-Zugriff sowie bewährte Sicherheitspraktiken für Kubernetes anwenden.
Was brauchen Sie vor dem Start?
Bitte gib deine Anwendung oder dein Repository, Docker-Setup falls vorhanden, AWS-Zugriffsanforderungen, Deployment-Ziele, Domain-Details und aktuelle Infrastrukturinformationen an.
Bietest du fortlaufenden Support nach der EKS-Implementierung an?
Ja. Ich kann nach der Implementierung Unterstützung bei Troubleshooting, Updates, Skalierung, Überwachung, Kubernetes-Konfiguration, AWS EKS-Problemen und Produktionsoptimierung bieten. Fortlaufender Support kann je nach deiner Umgebung und deinen Anforderungen besprochen werden.