Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
SOC 2-Dokumentation, Cybersicherheit und Compliance-Experte
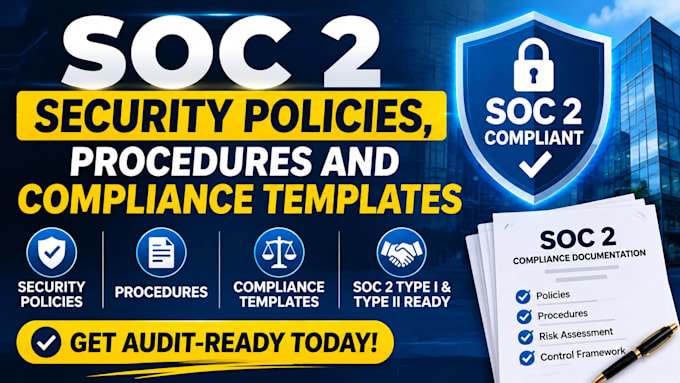
ICH WERDE SOC 2-SICHERHEITSRICHTLINIEN, VERFAHREN UND COMPLIANCE-VORLAGEN SCHREIBEN
Benötigst du professionelle SOC 2-Sicherheitsrichtlinien und Compliance-Dokumentation für dein US-Unternehmen?
Ich erstelle maßgeschneiderte SOC 2-Sicherheitsrichtlinien, -Verfahren und Compliance-Vorlagen für SOC 2 Typ I oder Typ II-Readiness. Ich helfe SaaS-Startups und Technologieunternehmen, ihre Sicherheitspraktiken zu dokumentieren.
DIESE LEISTUNGEN UMFASSEN:
WARUM MEINEN SERVICE WÄHLEN?
Erhalte maßgeschneiderte Dokumente, editierbare Word- und Excel-Dateien, professionelles Formatting und Korrektorat.
Teile mir deine Geschäftsdetails, bestehenden Richtlinien und benötigten Dokumente mit, damit ich die Arbeit anpassen kann.
SCHREIB M Mir JETZT, UM ZU STARTEN!!!!!
Dokumenttyp:
Dokumentation
•
Standard Operating Procedures (SOPs)
Branche:
Cybersicherheit
Sprache:
Englisch
Bitte informiere den Freelancer über alle Präferenzen oder Bedenken in Bezug auf den Einsatz von KI-Tools bei der Ausführung und/oder Lieferung deines Auftrags.
Automatische Übersetzung
Welche SOC 2-Sicherheitsrichtlinien und -Verfahren kannst du schreiben?
Ich erstelle maßgeschneiderte SOC 2-Informationssicherheitsrichtlinien, Richtlinien zur Zugriffskontrolle, Vorfallreaktionsverfahren, Passwortrichtlinien, Risikomanagement-Dokumentation, Lieferantenrisikomanagement-Richtlinien, Datenschutzrichtlinien und weitere SOC 2-Compliance-Vorlagen.
Stellst du SOC 2 Type I- und SOC 2 Type II-Dokumentationen bereit?
Ja. Ich bereite SOC 2 Typ I- und SOC 2 Typ II-Readiness-Dokumentationen vor, einschließlich Sicherheitsrichtlinien, interner Verfahren, Kontrolldokumentation und Compliance-Vorlagen, die auf die Anforderungen deiner Organisation zugeschnitten sind.
Sind deine SOC 2-Compliance-Richtlinien speziell für US-Unternehmen angepasst?
Ja. Ich passe SOC 2-Sicherheitsrichtlinien und Verfahren für US-basierte SaaS-Startups, Softwareunternehmen, Technologieunternehmen und kleine Unternehmen basierend auf ihren Abläufen, Sicherheitspraktiken und Dokumentationsbedürfnissen an.
Welche Dateiformate erhalte ich für meine SOC 2-Dokumentation?
Du erhältst editierbare Microsoft Word-Dokumente für Richtlinien und Verfahren, Excel-Tabellen für Risikoregister und Compliance-Tracker sowie PDF-Dateien auf Anfrage.
Garantieren deine SOC 2-Richtlinien, dass mein Unternehmen den Audit besteht?
Nein. Mein Service bietet Unterstützung beim Schreiben von Richtlinien und der Bereitstellung von Dokumentationen. Eine unabhängige CPA-Firma führt die SOC 2-Prüfung durch und erstellt den Bericht. Prüfungsergebnisse hängen von deinen tatsächlichen Kontrollen, der Implementierung und den Nachweisen ab, nicht von der Dokumentation allein.