Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Lizenzierte US-Anwältin, Cybersecurity Incident Response und Datenschutz
Wenn eine Datenpanne auftritt, führen Verzögerungen und regulatorische Nichteinhaltung zu katastrophaler Haftung, Bußgeldern und Markenverlust.
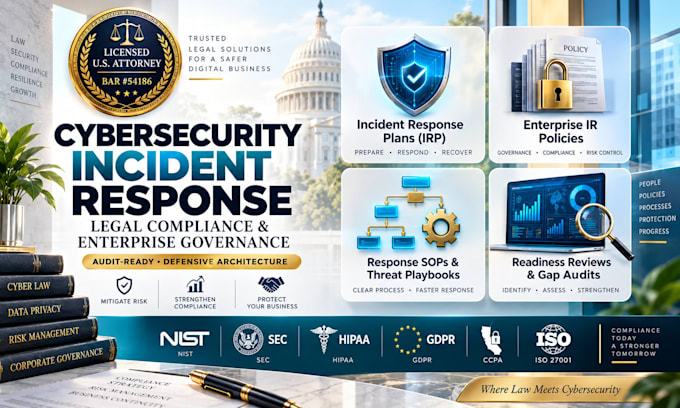
Ich bin Carol Angela Clancy, eine lizenzierte US-Anwältin (Bar #54186). Ich erstelle rechtlich bindende, umfassende Cybersecurity Incident Response Plans (IRPs), die Organisationen unter bundesstaatlichen, bundesweiten und globalen Datenschutzgesetzen schützen.
Was dein IRP beinhaltet:
Fertige Vorlagen bestehen Audits nicht und setzen Führungskräfte direkten Haftungsrisiken aus. Erhalte einen verifizierten, vom Anwalt erstellten Rahmen, der auf deine Technik-Stack und dein Risikoprofil zugeschnitten ist.
Schütze dein Unternehmen, bevor ein Vorfall passiert. Bestelle noch heute.
Rechtsgebiet:
Gesellschaftsrecht (Unternehmen)
Zielland:
USA
Bitte beachte, dass es für diese Dienstleistung kein Screening-Verfahren gibt. Wir empfehlen dir, dem Freelancer eine Nachricht zu senden und alle erforderlichen Details zu klären, bevor du einen Auftrag erteilst. Pro Freelancer in dieser Kategorie haben ein Prüfverfahren durchlaufen. Weitere Details findest du hier.
Automatische Übersetzung
Wie werden Revisionen gehandhabt?
Änderungen werden direkt über die Fiverr-Plattform innerhalb der Paketgrenzen eingereicht, um technische Bezeichnungen, interne Teamrollen und Governance-Reporting-Strukturen zu verfeinern.
Wie passen wir den Plan an unsere Technik-Stack an?
Nach deiner Bestellung füllst du einen Onboarding-Fragebogen aus, in dem du deine Unternehmensstruktur, Branche, bestehende Infrastruktur, verarbeitete Datentypen und Compliance-Verpflichtungen detailliert beschreibst.
Kann dieser Plan an Cyber-Versicherer und Compliance-Auditoren weitergegeben werden?
Ja. Diese Dokumente werden so erstellt, dass sie strenge Anforderungen der Cyber-Versicherung, SOC 2 Typ II-Audits und Due-Diligence-Anfragen von Drittanbietern erfüllen.
Welche regulatorischen Standards deckt dieser Incident Response Plan ab?
Je nach deinem Einsatzgebiet entspricht der Plan den SEC-Disclosure-Regeln, HIPAA/HITECH, GDPR, CCPA/CPRA, NYDFS 500, NIST SP 800-61 Rev. 2 und ISO/IEC 27035.
Warum brauche ich einen lizenzierten Anwalt, um meinen IRP zu erstellen, anstatt eines IT-Beraters?
IT-Teams sichern Systeme, aber Anwälte schützen dich vor gesetzlichen Strafen, Durchsetzungsmaßnahmen und Rechtsstreitigkeiten. Ein rechtlich einwandfreier Plan bewahrt die Anwalt- und Mandanten-Privilegien, etabliert eine verteidigungsfähige Chain-of-Custody und erfüllt spezifische gesetzliche Fristen für die Offenlegung von Verstößen.
