Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD



Automatische Übersetzung
Deine AI-Agenten können auf Jira, GitLab, Slack und deine Datenbanken zugreifen. Kannst du sagen, was sie heute gemacht haben und wer sie dazu aufgefordert hat?
Ich baue AI-Agenten und Automatisierungen mit einer Kontrollschicht dazwischen, sodass Agenten niemals deine Schlüssel besitzen und jede Aktion abgegrenzt, genehmigt und protokolliert wird. Ich betreibe dieses Setup in Produktion auf meiner eigenen Plattform.
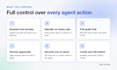
Was du bekommst:
Funktioniert mit Claude, GPT, Gemini, n8n, MCP-Clients und deinen Entwickler-Tools (Jira, GitLab, GitHub, Slack).
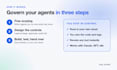
So funktioniert es:
Selbst gehostet auf deiner eigenen Cloud, falls du es brauchst. Du besitzt den gesamten Code und die Logs.
Nicht sicher, wo du anfangen sollst? Das Basic-Paket ist eine Überprüfung dessen, worauf deine Agenten heute zugreifen können, mit einem Fix-Plan.
AI and Compute infrastructure
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Funktioniert das mit den AI-Tools, die wir bereits verwenden?
Ja. Die Kontrollschicht sitzt zwischen jedem Agenten (Claude, GPT, Copilot, n8n oder MCP-Clients) und deinen Tools. Du behältst deine Agenten und fügst Kontrolle darüber hinzu, was sie tun können.
Was beinhaltet die Prüfung?
Ich überprüfe, welche Agenten du nutzt, worauf sie zugreifen können, wo die Schlüssel liegen und was protokolliert wird. Du erhältst einen schriftlichen Bericht mit Risikobewertung und einem Fix-Plan, den du selbst umsetzen oder an mich weitergeben kannst.
Brauchen wir Zugriff auf eure Systeme?
Für die Überprüfung reicht eine Bildschirmfreigabe oder Lesezugriff. Für den Aufbau arbeite ich in deinen Konten mit abgegrenztem Zugriff, den du jederzeit widerrufen kannst.
Wo werden die Audit-Logs gespeichert?
In deiner eigenen Datenbank oder Cloud, außerhalb des Zugriffs des Agenten. Du besitzt sie und entscheidest, wie lange sie aufbewahrt werden.
Verlangsamt das unsere Agenten?
Bei normalem Gebrauch kaum. Nur die Aktionen, die du als hochriskant markierst, warten auf eine menschliche Genehmigung.
Kann das auf unserer eigenen Cloud laufen?
Ja, das ist die Standardeinstellung. Alles läuft in deinem Cloud-Konto oder auf deinen Servern, und du besitzt den gesamten Code und die Logs.
Ist das eine Compliance-Zertifizierung?
Nein. Ich baue die technischen Kontrollen und den Audit-Trail, auf die Frameworks wie SOC 2 oder ISO 27001 vertrauen, aber ich stelle keine Zertifikate aus.


