Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Softwarearchitekt & SRE, Docker Kubernetes CI CD
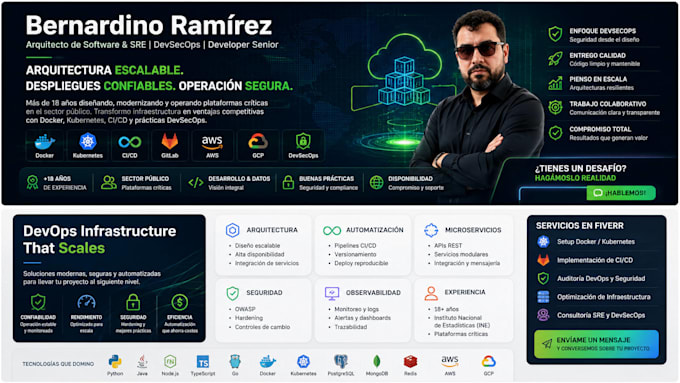
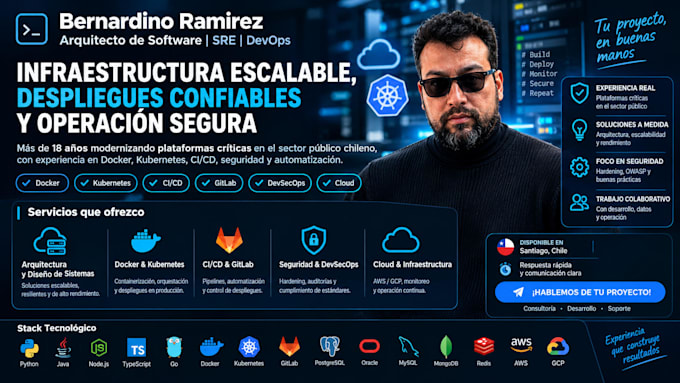
Als erfahrener Software-Architekt und SRE mit über 18 Jahren Erfahrung helfe ich Teams, ihre Infrastruktur und Entwicklungspipelines abzusichern, bevor Schwachstellen zu Vorfällen werden.
Was ich anbiete:
- Sicherheitsüberprüfungen der Cloud-Infrastruktur (AWS, GCP)
- Sicherheitsreview der CI/CD-Pipeline (GitLab, Docker, Kubernetes)
- IAM- und Zugriffssteuerungsbewertung
- Container- und Secrets-Management-Härtung
- Monitoring- und Alarmierungseinrichtung für Sicherheitsereignisse
- Umsetzbare Maßnahmenpläne mit klaren Prioritäten
Ich habe praktische Erfahrung in der Absicherung produktionsreifer Plattformen, inklusive GitLab CI/CD Pipelines, LDAP-Integration und containerisierten Microservices-Architekturen. Mein Ziel ist es, dir eine klare, praktische Roadmap zu geben, um Risiken zu minimieren, ohne deine Liefergeschwindigkeit zu verlangsamen. Lass uns deine Systeme gemeinsam widerstandsfähig machen.

Tools:
Docker
•
GitLab
•
Opsera
Frameworks:
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
•
Google Cloud Platform
Programmiersprache:
Bash
•
Java
•
JavaScript
•
Python
Expertise:
Debuggen
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Brauche ich Zugriff auf meine Produktionsumgebung?
Für Audits reicht in den meisten Fällen Lesezugriff. Für praktische Maßnahmen koordiniere ich sicheren, temporären Zugriff gemäß deiner Sicherheitsrichtlinien und Prinzipien der minimalen Privilegien.
Welche Leistungen erhalte ich?
Ein detaillierter Bericht mit den Ergebnissen, Risikostufen und priorisierten Maßnahmen. Die Premium-Variante beinhaltet auch praktische Fixes und Follow-up-Calls, um die Ergebnisse gemeinsam durchzugehen.